- Що таке SSL-сертифікат простими словами
- Яким сайтам потрібен SSL-сертифікат
- Які бувають SSL-сертифікати
- Чим відрізняються безкоштовний та платний SSL-сертифікат
- Як отримати SSL-сертифікат
- Як перевірити SSL-сертифікат сайту
З виходом Chrome 154 браузер за замовчуванням попереджає відвідувачів перед відкриттям публічного сайту без HTTPS, та пропонує не переходити на нього. Для власника веб-ресурсу це означає, що без захищеного з'єднання частина відвідувачів закриє вкладку ще до того, як побачить першу сторінку. Хостинг-провайдери, зокрема Cityhost, видають безкоштовний SSL-сертифікат разом із хостингом, але інколи цього може бути недостатньо. Я перевірив сертифікати свого англомовного сайту та Cityhost, щоб на реальних прикладах показати, чим вони відрізняються.
Що таке SSL-сертифікат простими словами
SSL-сертифікат — це електронний документ, який підтверджує, що сайт належить власнику домену, і дозволяє передавати дані між веб-ресурсом та відвідувачем у зашифрованому вигляді. Коли встановлено сертифікат та налаштовано перенаправлення, браузер відкриває сайт за захищеною адресою без попереджень.
Головна задача SSL-сертифіката — шифрування даних. Він створює зашифрований тунель між браузером відвідувача та сервером. Якщо дані (паролі, банківські картки, персональну інформацію) перехоплять треті особи, вони побачать лише набір незрозумілих символів.
Захищене з'єднання встановлюється через процес під назвою «рукостискання» (TLS handshake). Під час першого звернення до сайту:
- Браузер надсилає серверу список алгоритмів шифрування, які він підтримує.
- Сервер обирає алгоритм та надсилає свій сертифікат.
- Браузер перевіряє, чи підписав сертифікат довірений центр сертифікації.
- Браузер та сервер обмінюються тимчасовими ключами та обчислюють спільний сесійний ключ.
Центр сертифікації — це організації на кшталт Let’s Encrypt. Браузери їй довіряють, а її кореневий сертифікат уже вбудований у браузер чи операційну систему. Для кожного з'єднання створюється новий сесійний ключ, тому навіть витік головного ключа сервера не дозволить розшифрувати раніше перехоплений трафік.
Читайте також: Як захистити сайт на WordPress і не стати жертвою вразливостей відкритого коду
Яким сайтам потрібен SSL-сертифікат
SSL-сертифікат потрібен будь-якому сайту, незалежно від його розміру, тематики чи призначення. Раніше його підключали переважно банки, інтернет-магазини та платіжні системи, але без HTTPS під загрозою опиняються дані відвідувачів навіть на невеликому блозі.
Через незахищене з'єднання зловмисник може:
- перехопити дані картки на сайтах з онлайн-оплатою;
- викрасти персональні дані з форм зворотного зв'язку, заявок та онлайн-записів;
- перехопити логін та пароль на сайтах з авторизацією;
- вбудувати в сторінки чужу рекламу, шкідливі скрипти чи фішингові посилання.
Навіть якщо відвідувачі вашого блогу нічого не вводять, зловмисники можуть змінити сторінку між веб-ресурсом та користувачами, які будуть вважати, що чужу рекламу розмістили саме ви. А на WordPress сайті без HTTPS ваш пароль адміністратора передається відкритим текстом щоразу, коли ви входите в /wp-admin. Крім того, Google враховує HTTPS серед сигналів досвіду сторінки, хоча на позиції він впливає менше, ніж якість контенту.
Чималу роль відіграє саме попередження, яке відштовхує відвідувачів. Раніше Chrome лише показував позначку «Не захищено» в адресному рядку. З виходом Chrome 154 22 вересня 2026 року браузер за замовчуванням просить дозволу, перш ніж відкрити сайт через незахищене з'єднання, і показує попередження ще до завантаження сторінки.
Які бувають SSL-сертифікати
SSL-сертифікати відрізняються двома параметрами: що перевіряє центр сертифікації перед видачею та скільки доменів захищає один сертифікат. За типом перевірки виділяють сертифікати з перевыркою доменного імені, організації або з розширеною перевіркою. За охопленням вони захищають один домен, головний домен з субдоменами або кілька різних доменів.
Тож за типом перевірки існує три види SSL-сертифіката:
- З перевіркою домену (DV, Domain Validation). Найпростіший тип, який видається за декілька хвилин. Центр сертифікації перевіряє лише те, чи дійсно ви керуєте доменом. Його достатньо для блогу, сайту-візитки, портфоліо та більшості інтернет-магазинів.
- З перевіркою компанії (OV, Organization Validation). Для отримання потрібно документально підтвердити факт існування юридичної особи. Перевірка займає від кількох годин до кількох днів, після чого у деталях сертифікату можна побачити назву компанії. Підходить компаніям, яким важливо, щоб партнери та клієнти могли перевірити в сертифікаті, хто стоїть за сайтом.
- З розширеною перевіркою (EV, Extended Validation). Найвищий рівень перевірки, де центр сертифікації ретельно вивчає реєстраційні документи компанії, юридичний статус, фізичну адресу, телефон. Потрібен фінансовим установам, банкам, платіжним системам та великим міжнародним маркетплейсам.
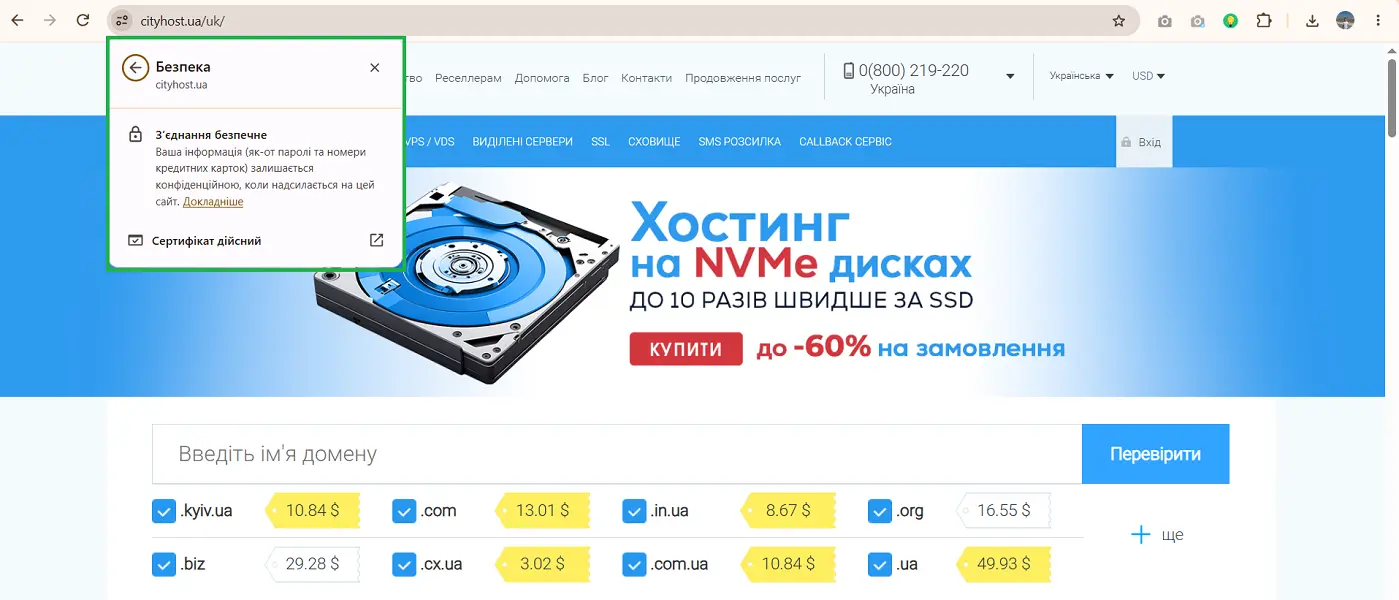
Ви можете подивитися різницю у вікні самого сертифіката, просто в адресному рядку клікнувши іконку налаштувань → З’єднання безпечне → Сертифікат дійсний → Деталі → Тема.
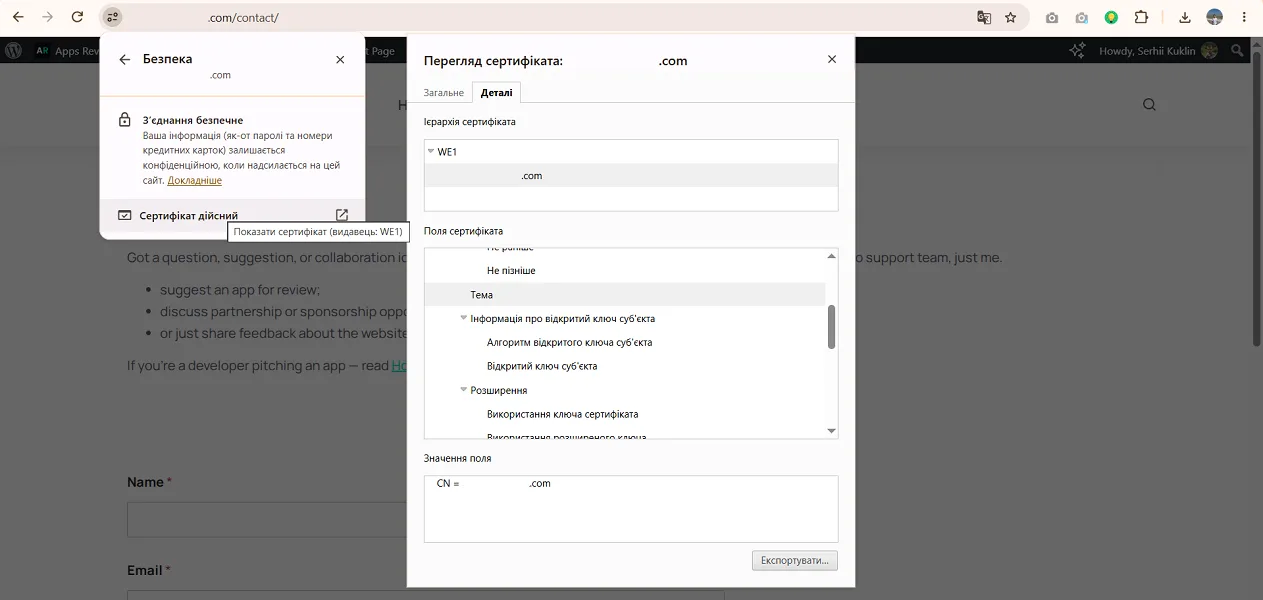
Наприклад, мій інформаційний сайт має DV-сертифікат, і в полі «Тема» вказано лише мій домен.
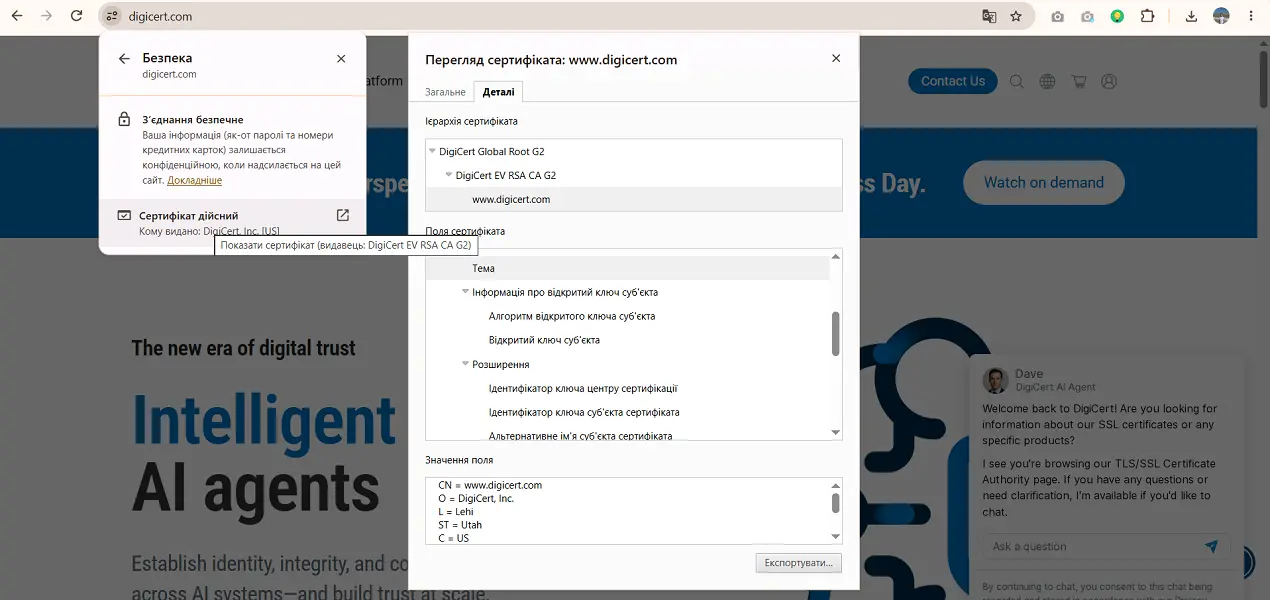
Натомість веб-ресурс digicert.com має EV-сертифікат, і браузер вже показує назву компанії, місто, штат, країну та реєстраційний номер.
За типом охоплення SSL-сертифікат буває:
- Однодоменним. Захищає лише один конкретний домен (example.com) або один конкретний субдомен (shop.example.com).
- Wildcard. Захищає головний домен та необмежену кількість його субдоменів першого рівня (*.example.com). Це ідеальне рішення для великих проектів, які використовують безліч піддоменів, наприклад, blog.example.com, account.example.com, shop.example.com).
- Мультидоменним. Захищає кілька абсолютно різних доменів в межах одного сертифіката.
Окремо варто виділити типи SSL-сертифікатів за вартістю. Будь-який власник сайту може мати як безкоштовний, так і платний сертифікат. Однак рішення тут варто приймати далеко не з огляду на економію.
Чим відрізняються безкоштовний та платний SSL-сертифікат
Безкоштовні сертифікати видає некомерційний центр Let's Encrypt. Такий сертифікат можна увімкнути в панелі керування хостингом Cityhost, і він продовжуватиметься автоматично. Інший безкоштовний варіант — Cloudflare: для всіх підключених доменів він сам замовляє в партнерських центрів сертифікації та продовжує сертифікати, які діють 90 днів.
Cloudflare не замінює сертифікат на хостингу. Його сертифікат захищає лише шлях від відвідувача до Cloudflare. В рекомендованому режимі шифрування Full (strict) Cloudflare взагалі перевіряє, чи встановлено на хостингу чинний сертифікат.
Між безкоштовним та платним SSL-сертифікатом є наступна різниця:
| Критерій | Безкоштовні сертифікати | Платні сертифікати |
|---|---|---|
| Тип перевірки | Тільки DV (перевірка домену) | DV, OV, EV (повна перевірка бізнесу) |
| Термін дії | 90 днів (з 10 лютого 2027 року — 64) | До 200 днів (з 15 березня 2027 року — до 100) |
| Продовження | Автоматично через хостинг | Підписка на 1+ рік, але сертифікат перевипускають щонайменше двічі на рік |
| Фінансові гарантії | Немає | Від $10 000 для DV до $2 млн для EV, які виплачуються відвідувачу, якщо центр сертифікації помилився під час видачі |
| Підтримка | Документація Let’s Encrypt та підтримка хостингу | Підтримка центру сертифікації або продавця |
| Кому потрібен | Блоги, інформаційні сайти, візитки, лендинги | Інтернет-магазини, банки, корпоративні портали, SaaS-платформи |
Загалом з безкоштовним сертифікатом ви отримуєте базовий захист, який чудово підходить для старту інтернет-проекту. Натомість платний SSL-сертифікат суттєво розширює можливості бізнесу, надаючи такі переваги:
- перевірку компанії, бо OV та EV бувають лише платними;
- гарантійну виплату, якщо збитки сталися через помилку центру сертифікації;
- технічну підтримку центру сертифікації;
- довший термін дії, тобто рідший перевипуск.
Особливу увагу зверніть на термін дії. З 15 березня 2026 року будь-який публічний сертифікат діє максимум 200 днів, з 15 березня 2027 року — 100 днів, а з 15 березня 2029 року — лише 47 днів. Наприклад, RapidSSL TLS на Cityhost діє з 3 жовтня 2026 до 20 квітня 2027 року, тобто 199 днів.
Безкоштовні сертифікати Let’s Encrypt зараз діють 90 днів, але з 10 лютого 2027 року він скоротить їх до 64 днів, а з 16 лютого 2028 року — до 45. Мій сайт отримав безкоштовний сертифікат на 90 днів — до 5 січня 2027 року. Якщо хостинг продовжує сертифікат автоматично, ці скорочення ви навіть не помітите, тож обов'язково перевірте умови свого провайдера.
Більше про це читайте у статті: Платні SSL-сертифікати вже скорочують строк дії: що відбувається і чого чекати далі
Як отримати SSL-сертифікат
На віртуальному хостингу безкоштовний сертифікат вмикається в панелі керування за кілька кліків. На VPS чи виділеному сервері без панелі керування його встановлюють самостійно, використовуючи найчастіше Certbot. Платний сертифікат встановлюють вручну: у панель завантажують файл сертифіката, приватний ключ та ланцюжок проміжних сертифікатів (CA bundle), який видає центр сертифікації.
Щоб увімкнути безкоштовний сертифікат у Cityhost:
- Відкрийте панель керування хостингом та виберіть домен.
- Перейдіть на вкладку SSL.
- Увімкніть безкоштовний сертифікат.
- Увімкніть переадресацію на HTTPS.
Переадресацію вмикайте з будь-яким сертифікатом, інакше сайт продовжить відкриватися як за адресою http://..., так і за https://.... Відвідувачі, які прийдуть за старим посиланням, залишаться на незахищеній версії. А пошуковики побачать дві копії кожної сторінки: Google зазвичай обирає основною HTTPS-версію, але сигнали ранжування розпорошуються між двома адресами.
Як перевірити SSL-сертифікат сайту
Після підключення перевірте чотири речі: чи браузер бачить чинний сертифікат, чи всі адреси сайту ведуть на HTTPS, чи немає на сторінках змішаного вмісту та як налаштований сервер. Перші три перевірки займають кілька хвилин у браузері, для четвертої знадобиться безкоштовний сервіс SSL Labs.
Спочатку перевірте наявність та деталі сертифіката. Просто відкрийте свій веб-ресурс, натисніть на іконку налаштувань ліворуч від адреси сайту, виберіть «З'єднання безпечне» → «Сертифікат дійсний». Так ви побачите, для якого домену виданий сертифікат, хто його видав та до якої дати він діє.
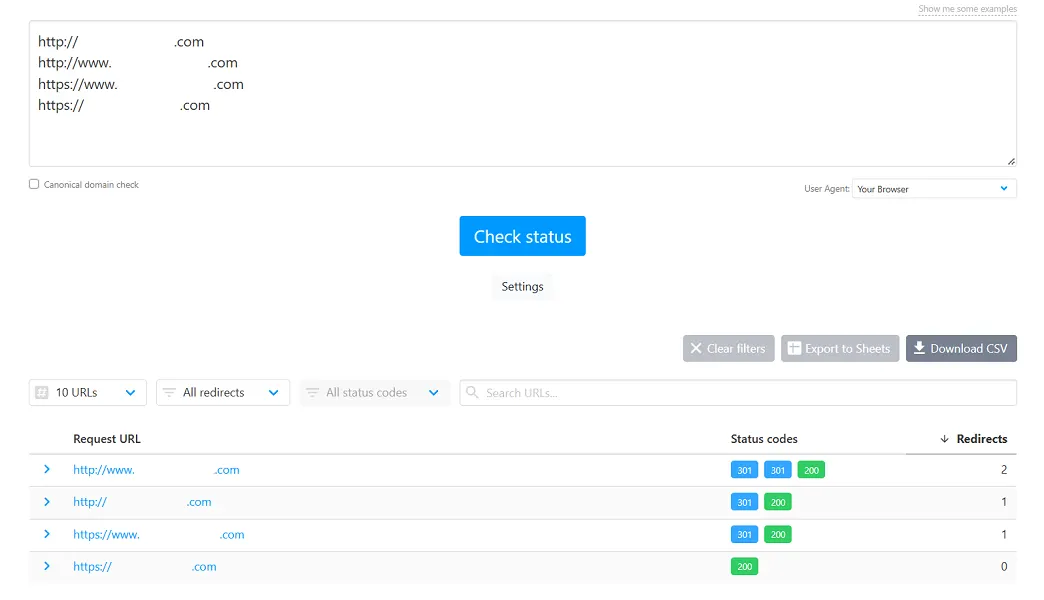
Потім перевірте, чи налаштована переадресація. Перейдіть на безкоштовний сервіс httpstatus.io та вставте чотири варіанти адреси сайту:
- http://сайт.com
- http://www.сайт.com
- https://www.сайт.com
- https://сайт.com
Перші три адреси мають вести на основну версію сайту за один крок з редиректом 301. Саме так я і помітив, що на моєму сайті адреса з http://www робила два кроки: спершу Cloudflare перенаправляв її на https://www, а потім WordPress — на адресу без www. Веб-ресурс працює, але краще не допускати зайвих редиректів.
Далі перевірте змішаний вміст (mixed content), коли одні тип контенту або сторінки мають HTTPS, а інші — продовжують працювати на HTTP. Відкрийте сторінку сайту, натисніть F12 (на Mac — Cmd + Option + I), перейдіть на вкладку Console та перевірте, чи немає попередження про змішаний контент.
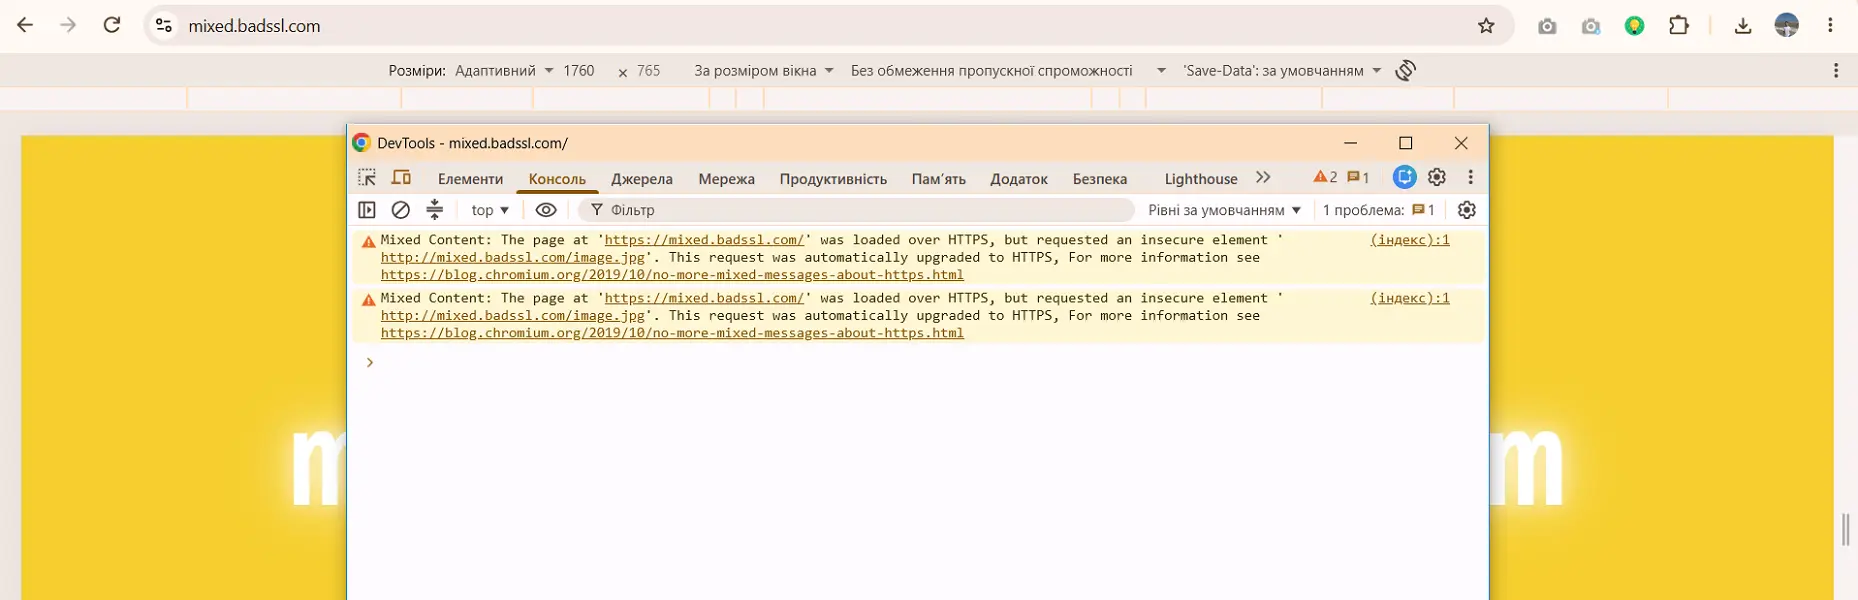
На тестовій сторінці mixed.badssl.com Chrome сам завантажив таку картинку через HTTPS. Але якщо зображення за HTTPS недоступне, Chrome його блокує, і воно просто не з'явиться на сторінці.
І потім перевірте налаштування сервера. Наприклад, безкоштовний сервіс SSL Labs показує, як налаштований сервер, з яким з'єднується відвідувач. Тобто якщо сайт працює через Cloudflare, сервіс перевіряє сервери Cloudflare, а не хостинг.
Щоб перевірити свій сайт:
- Відкрийте ssllabs.com/ssltest.
- Введіть домен без https://.
- Поставте галочку «Do not show the results on the boards».
- Натисніть «Submit» та зачекайте декілька хвилин.
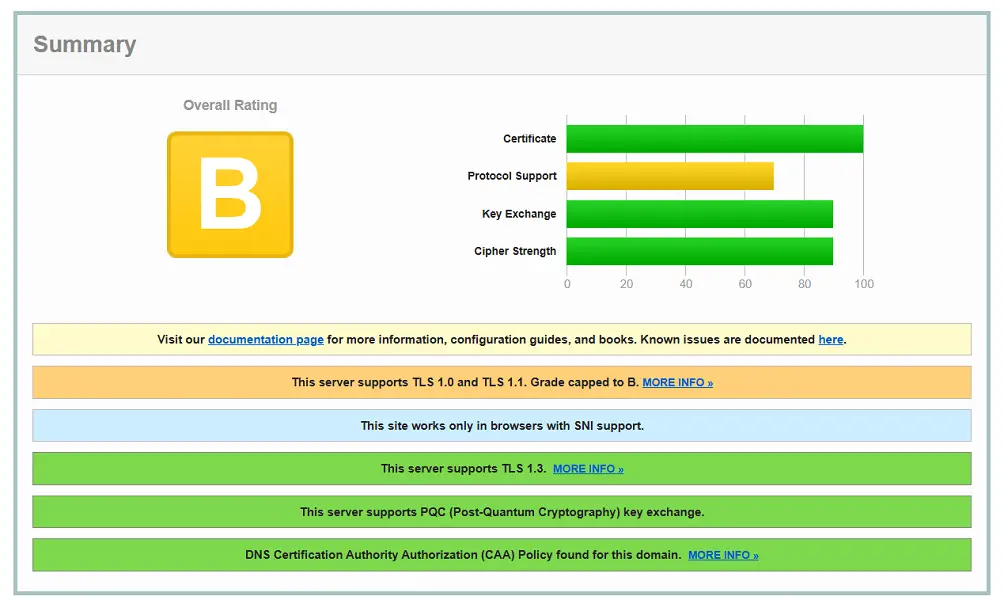
Мій сайт спочатку отримав оцінку B, хоча з сертифікатом усе було гаразд. Причину сервіс написав прямо: сервер підтримує застарілі TLS 1.0 і 1.1, а з січня 2020 року SSL Labs не ставить таким сайтам вище B. Я їх не вмикав, просто в Cloudflare TLS 1.0 увімкнений за замовчуванням.
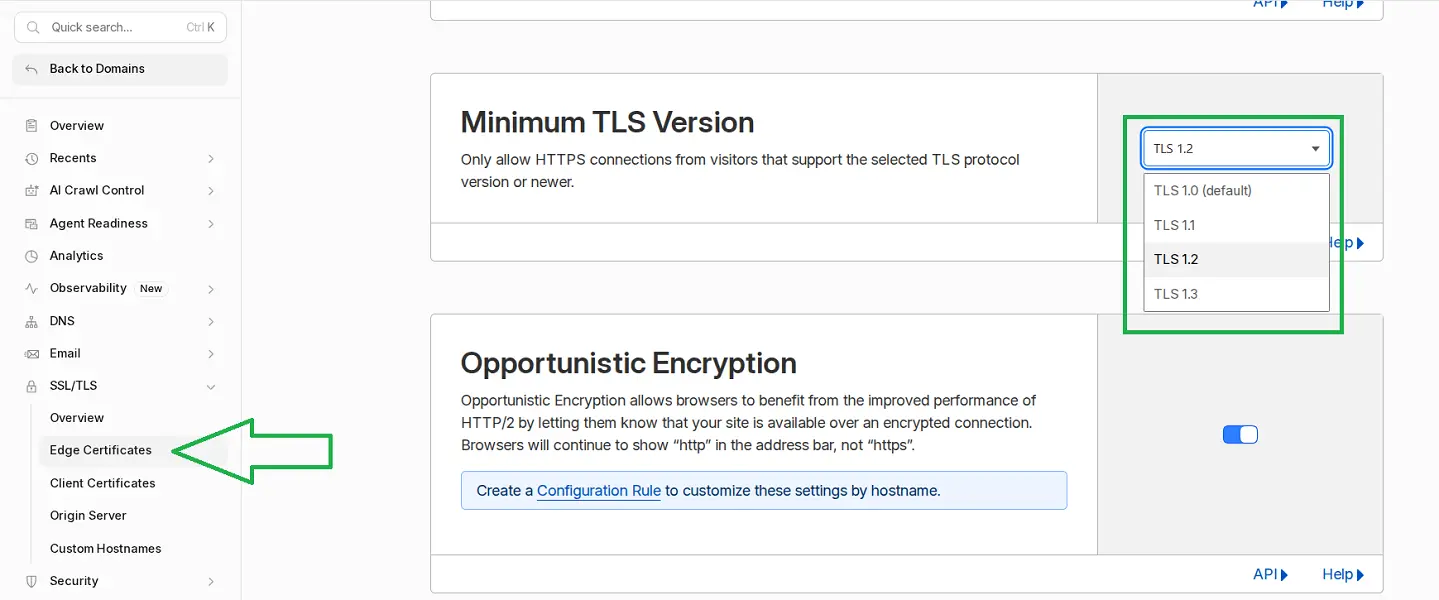
У Cloudflare я відкрив розділ SSL/TLS → Edge Certificates та змінив Minimum TLS Version з TLS 1.0 на TLS 1.2, тобто вимкнув обидві застарілі версії.
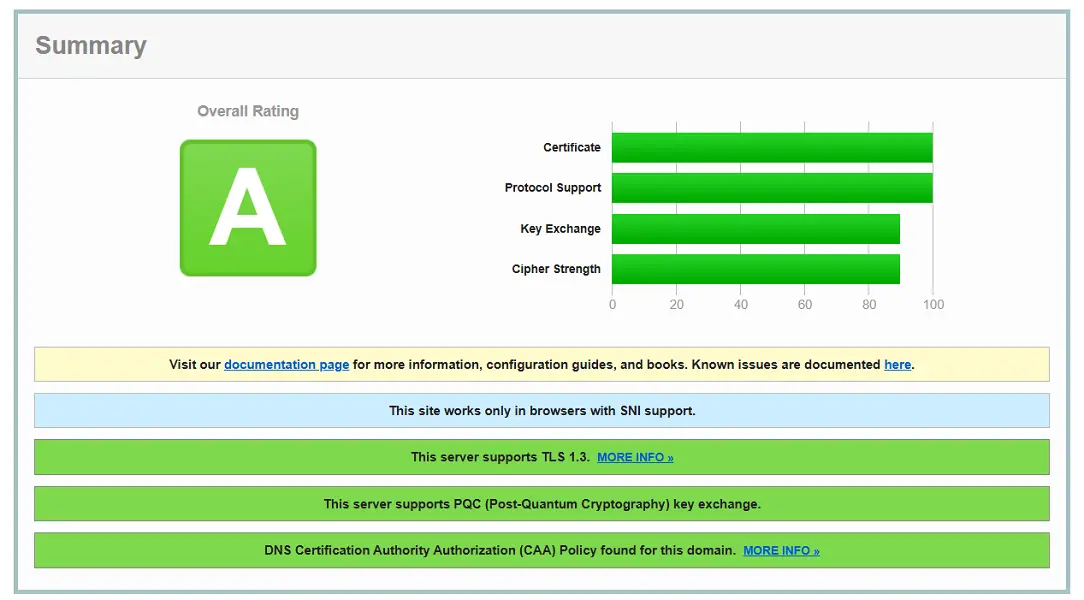
Після повторної перевірки сайт отримав оцінку A. Відвідувачі різниці не помітили: за статистикою Cloudflare понад 90% запитів до мого сайту і так ішли через TLS 1.3, а TLS 1.2 залишився увімкненим. Обмеження йде лише для дуже старих пристроїв як от Android 4.3 і старіші, Internet Explorer 10, Windows XP.
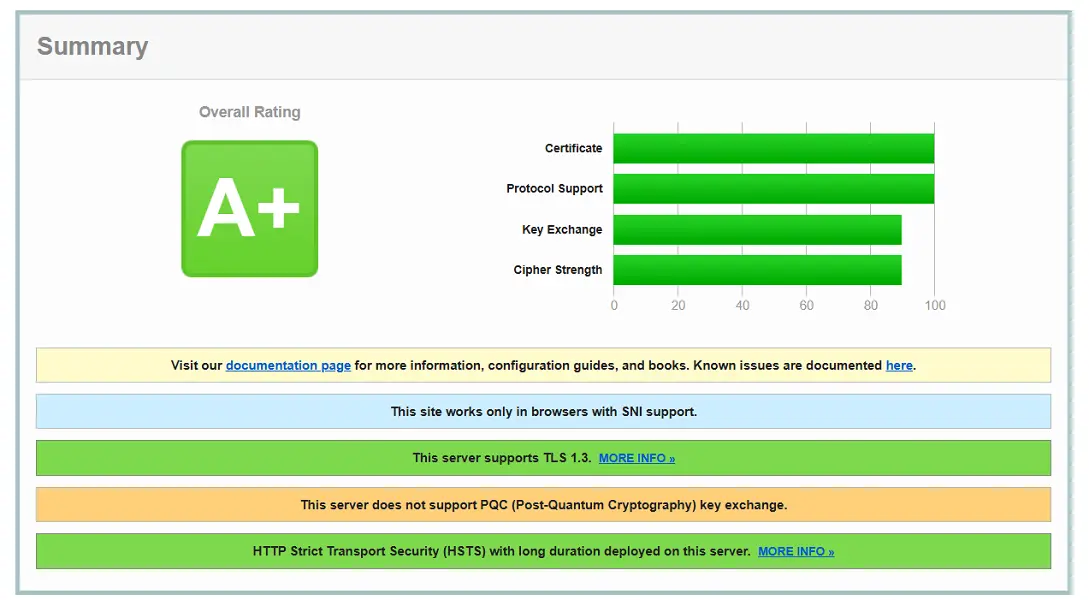
Сайт cityhost.ua отримав оцінку A+. У нього не лише вимкнені застарілі протоколи, а й налаштовано HSTS, який змушує браузер завжди відкривати сайт через HTTPS.
Тож, якщо на вашому сайті ще немає сертифіката, увімкніть безкоштовний у панелі керування хостингом, якого цілком вистачить для початку. Якщо ж для ваших клієнтів та партнерів важливо, що компанія пройшла повну перевірку, тоді варто придбати платний SSL-сертифікат. А після підключення не забудьте перевірити переадресацію та подивитися оцінку в SSL Labs.