- Что такое SSL-сертификат простыми словами
- Каким сайтам нужен SSL-сертификат
- Какие бывают SSL-сертификаты
- Чем отличаются бесплатный и платный SSL-сертификат
- Как получить SSL-сертификат
- Как проверить SSL-сертификат сайта
С выходом Chrome 154 браузер по умолчанию предупреждает посетителей перед открытием публичного сайта без HTTPS и предлагает не переходить на него. Для владельца веб-ресурса это означает, что без защищенного соединения часть посетителей закроет вкладку еще до того, как увидит первую страницу. Хостинг-провайдеры, в частности Cityhost, выдают бесплатный SSL-сертификат вместе с хостингом, но иногда этого может быть недостаточно. Я проверил сертификаты своего англоязычного сайта и Cityhost, чтобы на реальных примерах показать, чем они отличаются.
Что такое SSL-сертификат простыми словами
SSL-сертификат — это электронный документ, который подтверждает, что сайт принадлежит владельцу домена, и позволяет передавать данные между веб-ресурсом и посетителем в зашифрованном виде. Когда установлен сертификат и настроено перенаправление, браузер открывает сайт по защищенному адресу без предупреждений.
Главная задача SSL-сертификата — шифрование данных. Он создает зашифрованный туннель между браузером посетителя и сервером. Если данные (пароли, банковские карты, персональную информацию) перехватят третьи лица, они увидят лишь набор непонятных символов.
Защищенное соединение устанавливается через процесс под названием «рукопожатие» (TLS handshake). Во время первого обращения к сайту:
- Браузер отправляет серверу список алгоритмов шифрования, которые он поддерживает.
- Сервер выбирает алгоритм и отправляет свой сертификат.
- Браузер проверяет, подписал ли сертификат доверенный центр сертификации.
- Браузер и сервер обмениваются временными ключами и вычисляют общий сессионный ключ.
Центр сертификации — это организации наподобие Let’s Encrypt. Браузеры ей доверяют, а ее корневой сертификат уже встроен в браузер или операционную систему. Для каждого соединения создается новый сессионный ключ, поэтому даже утечка главного ключа сервера не позволит расшифровать ранее перехваченный трафик.
Читайте также: Как защитить сайт на WordPress и не стать жертвой уязвимостей открытого кода
Каким сайтам нужен SSL-сертификат
SSL-сертификат нужен любому сайту, независимо от его размера, тематики или назначения. Ранее его подключали преимущественно банки, интернет-магазины и платежные системы, но без HTTPS под угрозой оказываются данные посетителей даже на небольшом блоге.
Из-за незащищенного соединения злоумышленник может:
- перехватить данные карты на сайтах с онлайн-оплатой;
- украсть персональные данные из форм обратной связи, заявок и онлайн-записей;
- перехватить логин и пароль на сайтах с авторизацией;
- встроить в страницы чужую рекламу, вредоносные скрипты или фишинговые ссылки.
Даже если посетители вашего блога ничего не вводят, злоумышленники могут изменить страницу между веб-ресурсом и пользователями, которые будут считать, что чужую рекламу разместили именно вы. А на WordPress сайте без HTTPS ваш пароль администратора передается открытым текстом каждый раз, когда вы входите в /wp-admin. Кроме того, Google учитывает HTTPS среди сигналов опыта страницы, хотя на позиции он влияет меньше, чем качество контента.
Немалую роль играет именно предупреждение, которое отталкивает посетителей. Ранее Chrome лишь показывал отметку «Не защищено» в адресной строке. С выходом Chrome 154 22 сентября 2026 года браузер по умолчанию просит разрешения, прежде чем открыть сайт через незащищенное соединение, и показывает предупреждение еще до загрузки страницы.
Какие бывают SSL-сертификаты
SSL-сертификаты отличаются двумя параметрами: что проверяет центр сертификации перед выдачей и сколько доменов защищает один сертификат. По типу проверки выделяют сертификаты с проверкой доменного имени, организации или с расширенной проверкой. По охвату они защищают один домен, главный домен с поддоменами или несколько разных доменов.
Так что по типу проверки существует три вида SSL-сертификата:
- С проверкой домена (DV, Domain Validation). Самый простой тип, который выдается за несколько минут. Центр сертификации проверяет лишь то, действительно ли вы управляете доменом. Его достаточно для блога, сайта-визитки, портфолио и большинства интернет-магазинов.
- С проверкой компании (OV, Organization Validation). Для получения нужно документально подтвердить факт существования юридического лица. Проверка занимает от нескольких часов до нескольких дней, после чего в деталях сертификата можно увидеть название компании. Подходит компаниям, которым важно, чтобы партнеры и клиенты могли проверить в сертификате, кто стоит за сайтом.
- С расширенной проверкой (EV, Extended Validation). Наивысший уровень проверки, где центр сертификации тщательно изучает регистрационные документы компании, юридический статус, физический адрес, телефон. Нужен финансовым учреждениям, банкам, платежным системам и крупным международным маркетплейсам.
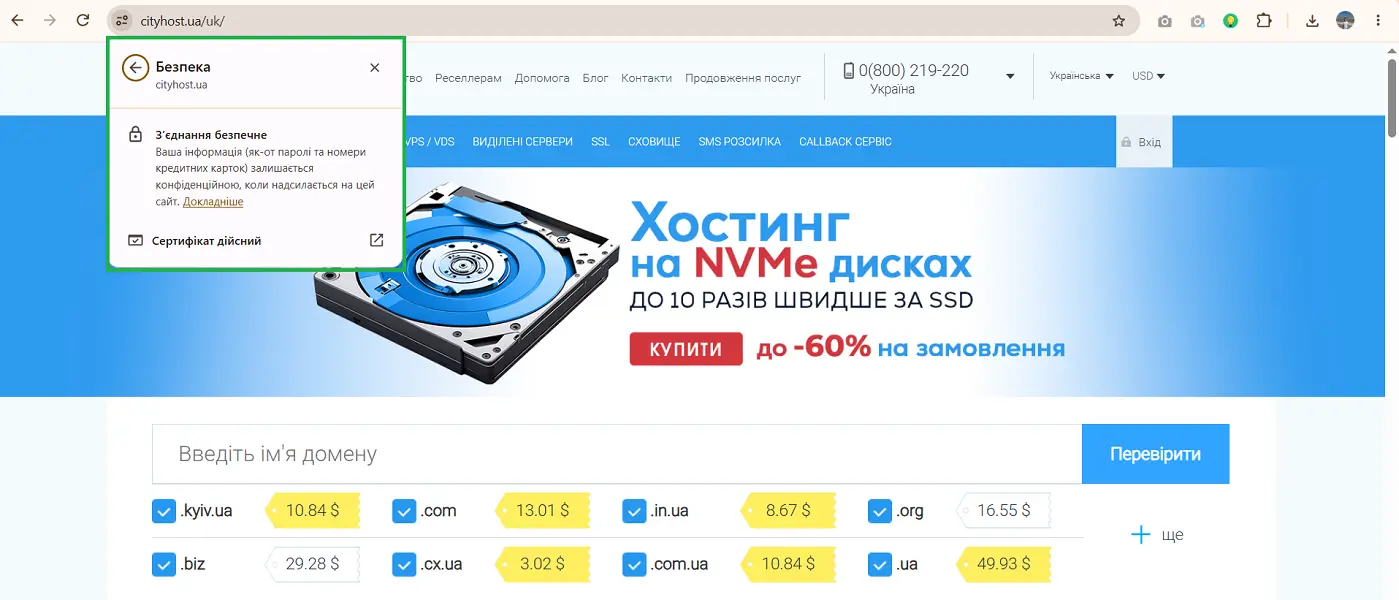
Вы можете посмотреть разницу в окне самого сертификата, просто в адресном строке кликнув иконку настроек → Соединение безопасное → Сертификат действителен → Подробности → Тема.
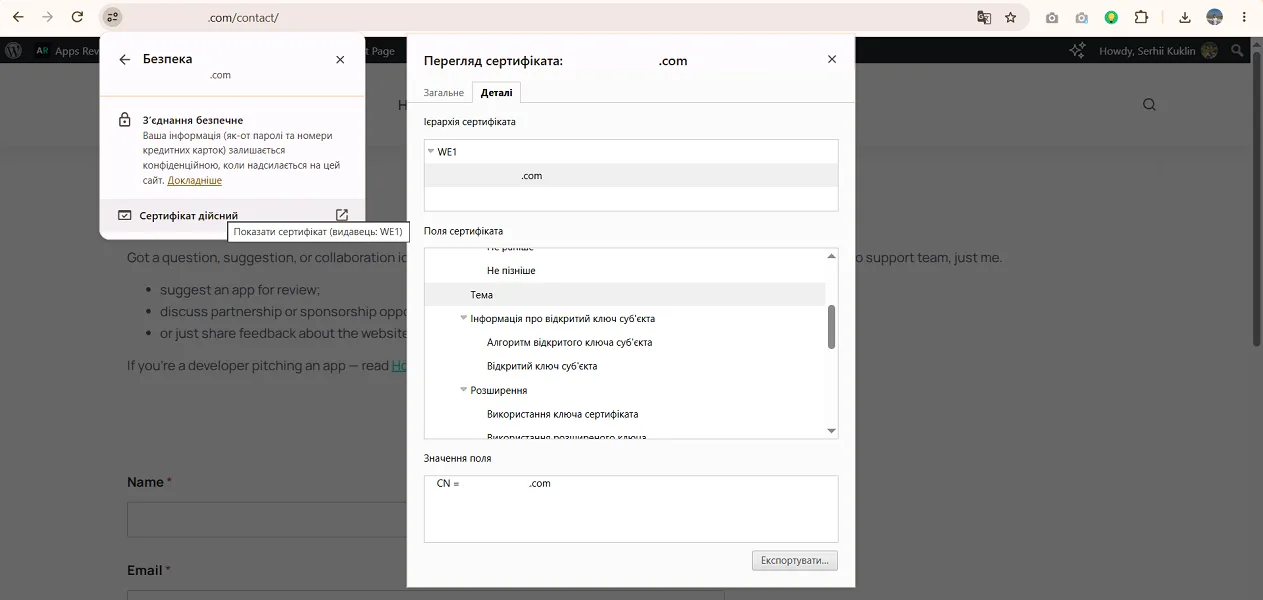
Например, мой информационный сайт имеет DV-сертификат, и в поле «Тема» указано лишь мой домен.
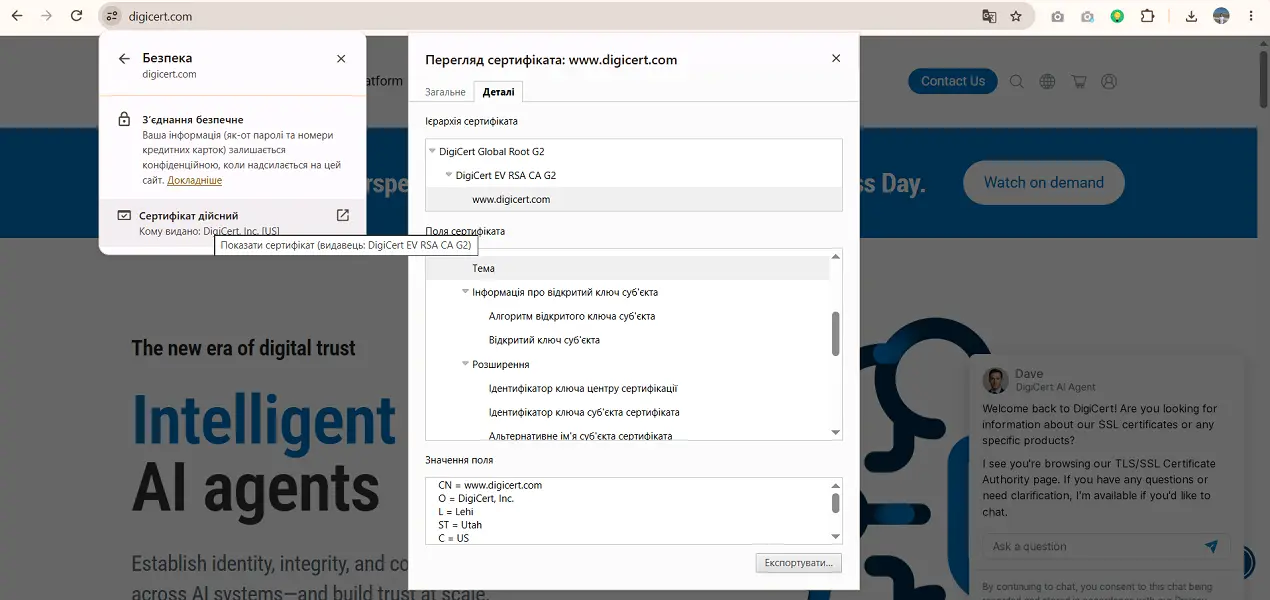
В то время как веб-ресурс digicert.com имеет EV-сертификат, и браузер уже показывает название компании, город, штат, страну и регистрационный номер.
По типу охвата SSL-сертификат бывает:
- Однодоменным. Защищает лишь один конкретный домен (example.com) или один конкретный поддомен (shop.example.com).
- Wildcard. Защищает главный домен и неограниченное количество его поддоменов первого уровня (*.example.com). Это идеальное решение для крупных проектов, которые используют множество поддоменов, например, blog.example.com, account.example.com, shop.example.com).
- Мультидоменным. Защищает несколько абсолютно разных доменов в пределах одного сертификата.
Отдельно стоит выделить типы SSL-сертификатов по стоимости. Любой владелец сайта может иметь как бесплатный, так и платный сертификат. Однако решение здесь стоит принимать далеко не с оглядкой на экономию.
Чем отличаются бесплатный и платный SSL-сертификат
Бесплатные сертификаты выдает некоммерческий центр Let's Encrypt. Такой сертификат можно включить в панели управления хостингом Cityhost, и он будет продлеваться автоматически. Другой бесплатный вариант — Cloudflare: для всех подключенных доменов он сам заказывает в партнерских центрах сертификации и продлевает сертификаты, которые действуют 90 дней.
Cloudflare не заменяет сертификат на хостинге. Его сертификат защищает лишь путь от посетителя до Cloudflare. В рекомендованном режиме шифрования Full (strict) Cloudflare вообще проверяет, установлен ли на хостинге действующий сертификат.
Между бесплатным и платным SSL-сертификатом есть следующая разница:
| Критерий | Бесплатные сертификаты | Платные сертификаты |
|---|---|---|
| Тип проверки | Только DV (проверка домена) | DV, OV, EV (полная проверка бизнеса) |
| Срок действия | 90 дней (с 10 февраля 2027 года — 64) | До 200 дней (с 15 марта 2027 года — до 100) |
| Продление | Автоматически через хостинг | Подписка на 1+ год, но сертификат перевыпускают как минимум дважды в год |
| Финансовые гарантии | Нет | От $10 000 для DV до $2 млн для EV, которые выплачиваются посетителю, если центр сертификации ошибся при выдаче |
| Поддержка | Документация Let’s Encrypt и поддержка хостинга | Поддержка центра сертификации или продавца |
| Кому нужен | Блоги, информационные сайты, визитки, лендинги | Интернет-магазины, банки, корпоративные порталы, SaaS-платформы |
В целом с бесплатным сертификатом вы получаете базовую защиту, которая отлично подходит для старта интернет-проекта. В то время как платный SSL-сертификат существенно расширяет возможности бизнеса, предоставляя такие преимущества:
- проверку компании, так как OV и EV бывают лишь платными;
- гарантийную выплату, если убытки произошли из-за ошибки центра сертификации;
- техническую поддержку центра сертификации;
- долгий срок действия, то есть реже перевыпуск.
Особое внимание обратите на срок действия. С 15 марта 2026 года любой публичный сертификат действует максимум 200 дней, с 15 марта 2027 года — 100 дней, а с 15 марта 2029 года — лишь 47 дней. Например, RapidSSL TLS на Cityhost действует с 3 октября 2026 до 20 апреля 2027 года, то есть 199 дней.
Бесплатные сертификаты Let’s Encrypt сейчас действуют 90 дней, но с 10 февраля 2027 года он сократит их до 64 дней, а с 16 февраля 2028 года — до 45. Мой сайт получил бесплатный сертификат на 90 дней — до 5 января 2027 года. Если хостинг продолжает сертификат автоматически, эти сокращения вы даже не заметите, так что обязательно проверьте условия вашего провайдера.
Больше об этом читайте в статье: Платные SSL-сертификаты уже сокращают срок действия: что происходит и чего ждать дальше
Как получить SSL-сертификат
На виртуальном хостинге бесплатный сертификат включается в панели управления за несколько кликов. На VPS или выделенном сервере без панели управления его устанавливают самостоятельно, используя чаще всего Certbot. Платный сертификат устанавливают вручную: в панель загружают файл сертификата, приватный ключ и цепочку промежуточных сертификатов (CA bundle), который выдает центр сертификации.
Чтобы включить бесплатный сертификат в Cityhost:
- Откройте панель управления хостингом и выберите домен.
- Перейдите на вкладку SSL.
- Включите бесплатный сертификат.
- Включите переадресацию на HTTPS.
Переадресацию включайте с любым сертификатом, иначе сайт продолжит открываться как по адресу http://..., так и по https://.... Посетители, которые придут по старой ссылке, останутся на незащищенной версии. А поисковики увидят две копии каждой страницы: Google обычно выбирает основной HTTPS-версию, но сигналы ранжирования распыляются между двумя адресами.
Как проверить SSL-сертификат сайта
После подключения проверьте четыре вещи: видит ли браузер действующий сертификат, ведут ли все адреса сайта на HTTPS, нет ли на страницах смешанного контента и как настроен сервер. Первые три проверки занимают несколько минут в браузере, для четвертой понадобится бесплатный сервис SSL Labs.
Сначала проверьте наличие и детали сертификата. Просто откройте свой веб-ресурс, нажмите на иконку настроек слева от адреса сайта, выберите «Соединение безопасное» → «Сертификат действителен». Так вы увидите, для какого домена выдан сертификат, кто его выдал и до какой даты он действует.
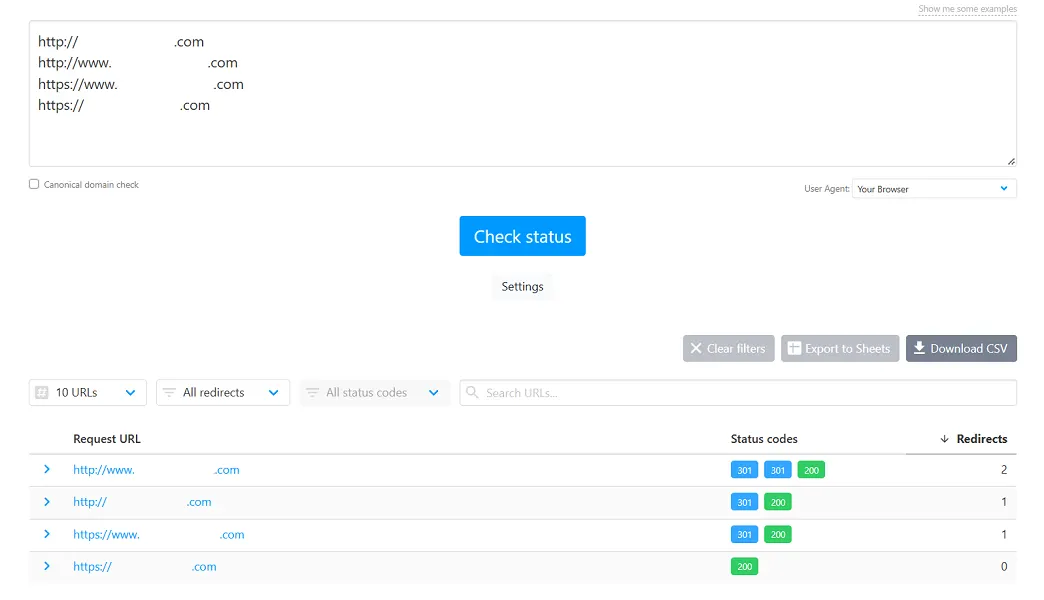
Затем проверьте, настроена ли переадресация. Перейдите на бесплатный сервис httpstatus.io и вставьте четыре варианта адреса сайта:
- http://сайт.com
- http://www.сайт.com
- https://www.сайт.com
- https://сайт.com
Первые три адреса должны вести на основную версию сайта за один шаг с редиректом 301. Именно так я и заметил, что на моем сайте адреса с http://www делала два шага: сперва Cloudflare перенаправлял ее на https://www, а потом WordPress — на адрес без www. Веб-ресурс работает, но лучше не допускать лишних редиректов.
Далее проверьте смешанный контент (mixed content), когда одни тип контента или страницы имеют HTTPS, а другие — продолжают работать на HTTP. Откройте страницу сайта, нажмите F12 (на Mac — Cmd + Option + I), перейдите на вкладку Console и проверьте, нет ли предупреждения о смешанном контенте.
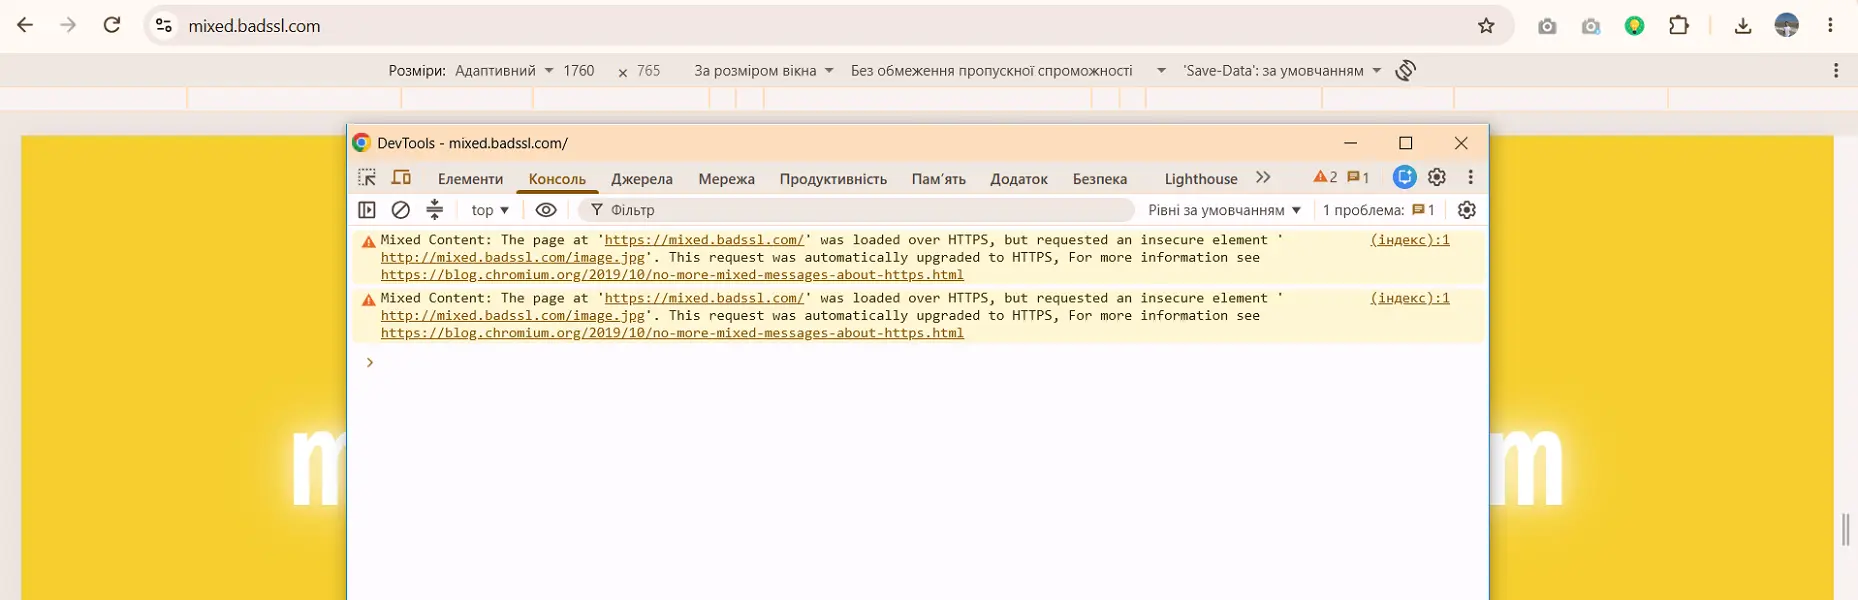
На тестовой странице mixed.badssl.com Chrome сам загрузил такую картинку через HTTPS. Но если изображение по HTTPS недоступно, Chrome его блокирует, и оно просто не появится на странице.
И потом проверьте настройки сервера. Например, бесплатный сервис SSL Labs показывает, как настроен сервер, с которым соединяется посетитель. То есть если сайт работает через Cloudflare, сервис проверяет серверы Cloudflare, а не хостинг.
Чтобы проверить свой сайт:
- Откройте ssllabs.com/ssltest.
- Введите домен без https://.
- Поставьте галочку «Do not show the results on the boards».
- Нажмите «Submit» и подождите несколько минут.
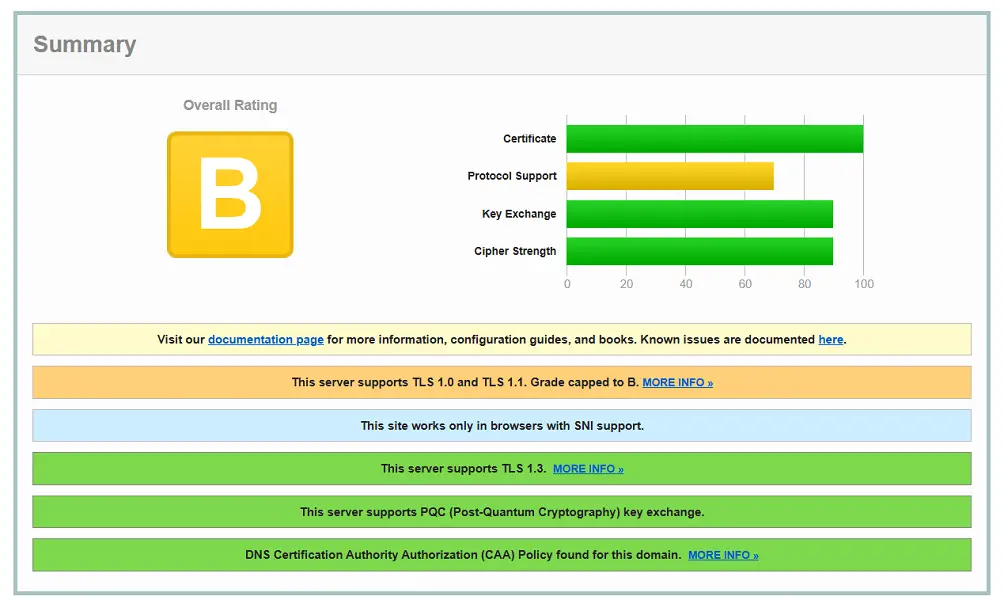
Мой сайт сначала получил оценку B, хотя с сертификатом все было хорошо. Причину сервис написал прямо: сервер поддерживает устаревшие TLS 1.0 и 1.1, а с января 2020 года SSL Labs не ставит таким сайтам выше B. Я их не включал, просто в Cloudflare TLS 1.0 включен по умолчанию.
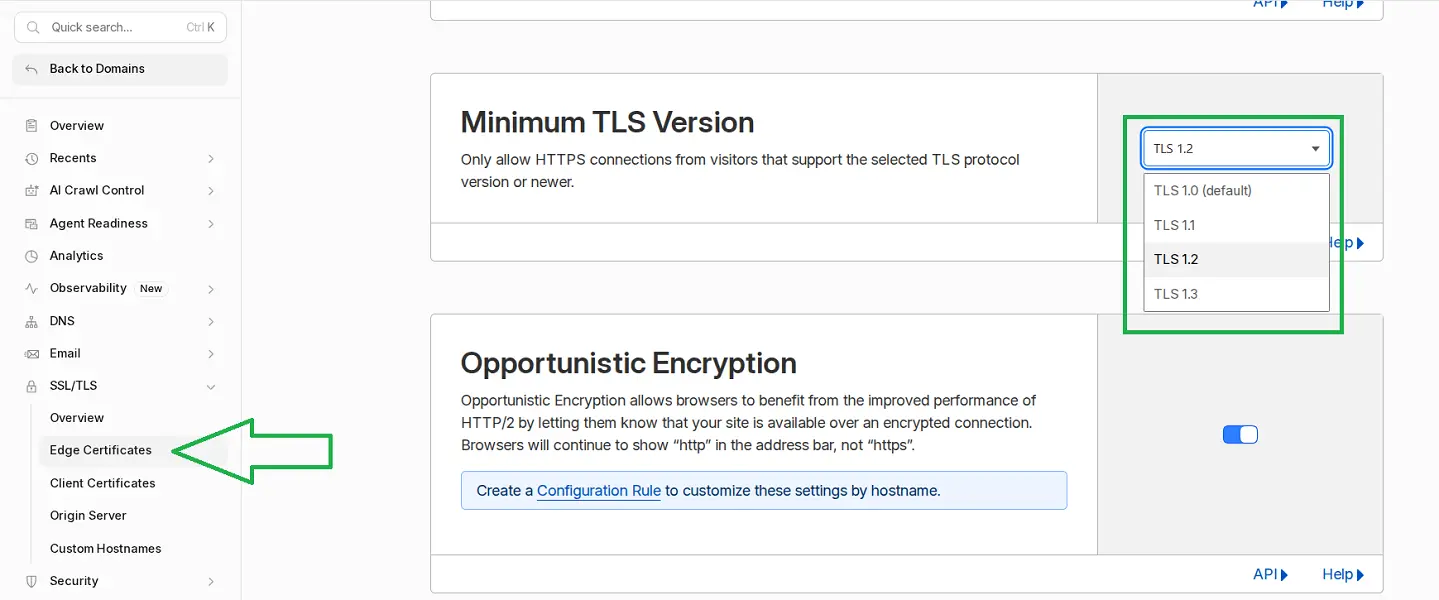
В Cloudflare я открыл раздел SSL/TLS → Edge Certificates и изменил Minimum TLS Version с TLS 1.0 на TLS 1.2, то есть отключил обе устаревшие версии.
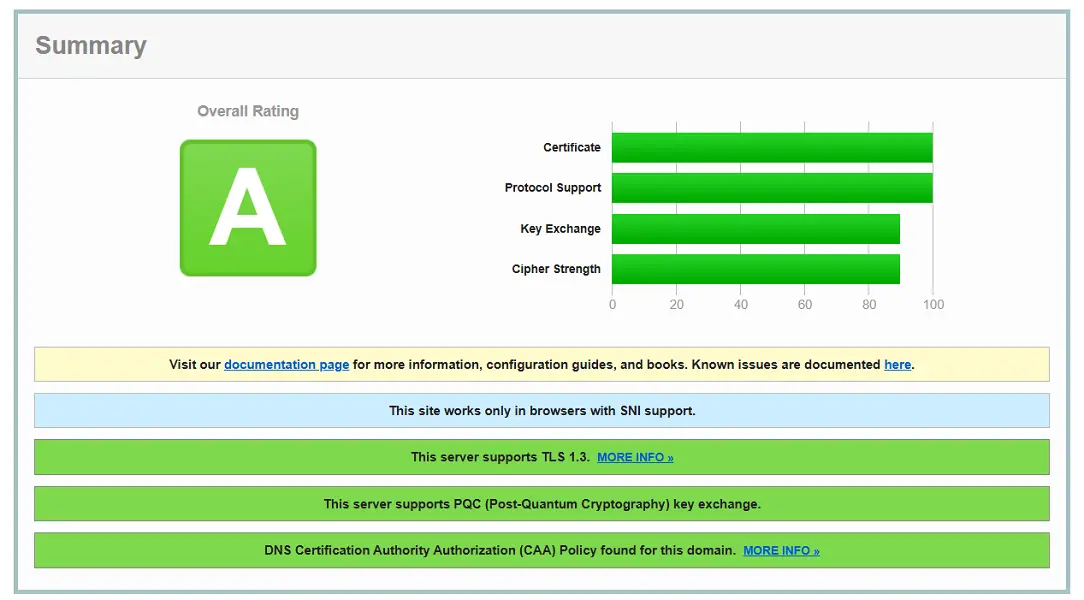
После повторной проверки сайт получил оценку A. Посетители разницы не заметили: по статистике Cloudflare более 90% запросов к моему сайту и так шли через TLS 1.3, а TLS 1.2 остался включенным. Ограничения идут лишь для очень старых устройств, таких как Android 4.3 и старше, Internet Explorer 10, Windows XP.
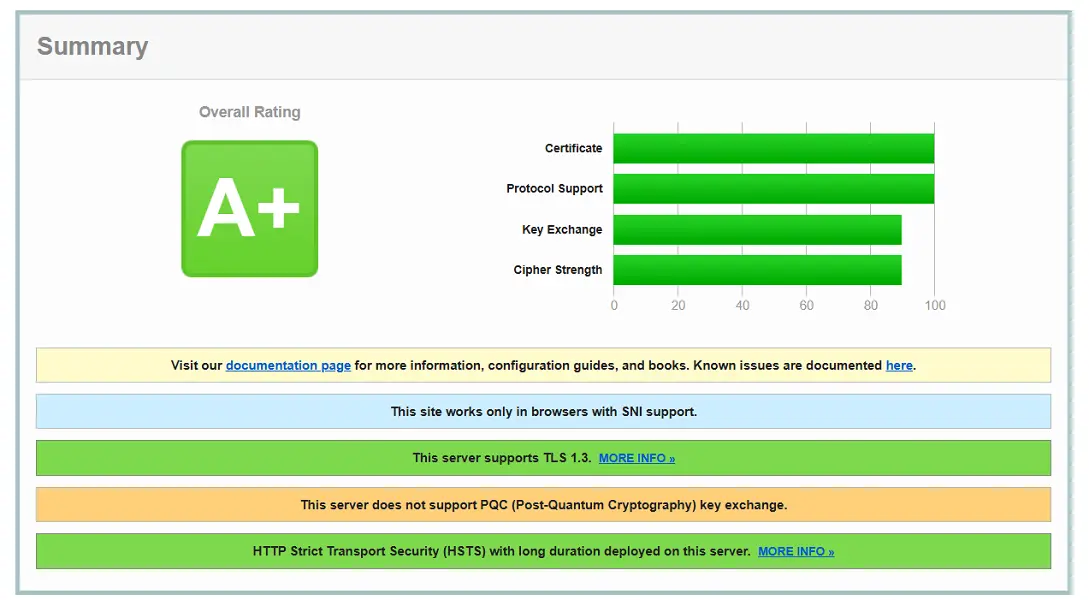
Сайт cityhost.ua получил оценку A+. У него не только отключены устаревшие протоколы, но и настроено HSTS, который заставляет браузер всегда открывать сайт через HTTPS.
Так что, если на вашем сайте еще нет сертификата, включите бесплатный в панели управления хостингом, которого вполне хватит для начала. Если же для ваших клиентов и партнеров важно, что компания прошла полную проверку, тогда стоит приобрести платный SSL-сертификат. А после подключения не забудьте проверить переадресацию и посмотреть оценку в SSL Labs.