- Was ist ein SSL-Zertifikat in einfachen Worten
- Welche Websites benötigen ein SSL-Zertifikat
- Welche Arten von SSL-Zertifikaten gibt es
- Was ist der Unterschied zwischen einem kostenlosen und einem kostenpflichtigen SSL-Zertifikat
- Wie man ein SSL-Zertifikat erhält
- Wie man das SSL-Zertifikat einer Website überprüft
Mit dem Release von Chrome 154 warnt der Browser standardmäßig Besucher vor dem Öffnen einer öffentlichen Website ohne HTTPS und empfiehlt, nicht darauf zuzugreifen. Für den Eigentümer der Website bedeutet dies, dass ohne eine gesicherte Verbindung ein Teil der Besucher den Tab schließt, bevor sie die erste Seite sehen. Hosting-Anbieter, darunter Cityhost, stellen ein kostenloses SSL-Zertifikat zusammen mit dem Hosting aus, aber manchmal kann das nicht ausreichen. Ich habe die Zertifikate meiner englischsprachigen Website und Cityhost überprüft, um an realen Beispielen zu zeigen, wie sie sich unterscheiden.
Was ist ein SSL-Zertifikat in einfachen Worten
Ein SSL-Zertifikat ist ein elektronisches Dokument, das bestätigt, dass die Website dem Eigentümer der Domain gehört und es ermöglicht, Daten zwischen der Website und dem Besucher in verschlüsselter Form zu übertragen. Wenn das Zertifikat installiert und die Weiterleitung eingerichtet ist, öffnet der Browser die Website unter einer sicheren Adresse ohne Warnungen.
Die Hauptaufgabe des SSL-Zertifikats ist die Datenverschlüsselung. Es erstellt einen verschlüsselten Tunnel zwischen dem Browser des Besuchers und dem Server. Wenn Dritte die Daten (Passwörter, Bankkarten, persönliche Informationen) abfangen, sehen sie nur eine Reihe von unverständlichen Zeichen.
Die gesicherte Verbindung wird durch einen Prozess namens „Handshake“ (TLS-Handshake) hergestellt. Bei der ersten Anfrage an die Website:
- Der Browser sendet dem Server eine Liste von Verschlüsselungsalgorithmen, die er unterstützt.
- Der Server wählt einen Algorithmus aus und sendet sein Zertifikat.
- Der Browser überprüft, ob das Zertifikat von einer vertrauenswürdigen Zertifizierungsstelle signiert wurde.
- Der Browser und der Server tauschen temporäre Schlüssel aus und berechnen einen gemeinsamen Sitzungsschlüssel.
Die Zertifizierungsstelle ist eine Organisation wie Let’s Encrypt. Browser vertrauen ihr, und ihr Wurzelzertifikat ist bereits im Browser oder Betriebssystem eingebaut. Für jede Verbindung wird ein neuer Sitzungsschlüssel erstellt, sodass selbst wenn der Hauptschlüssel des Servers kompromittiert wird, der zuvor abgefangene Datenverkehr nicht entschlüsselt werden kann.
Lesen Sie auch: Wie man eine WordPress-Website schützt und nicht Opfer von Schwachstellen im Open-Source-Code wird
Welche Websites benötigen ein SSL-Zertifikat
Ein SSL-Zertifikat wird für jede Website benötigt, unabhängig von ihrer Größe, Thematik oder Zweck. Früher wurde es hauptsächlich von Banken, Online-Shops und Zahlungssystemen verwendet, aber ohne HTTPS sind die Daten der Besucher selbst auf einem kleinen Blog gefährdet.
Durch eine ungesicherte Verbindung kann ein Angreifer:
- Daten von Karten auf Websites mit Online-Zahlungen abfangen;
- persönliche Daten aus Kontaktformularen, Anträgen und Online-Registrierungen stehlen;
- Benutzername und Passwort auf Websites mit Authentifizierung abfangen;
- fremde Werbung, schädliche Skripte oder Phishing-Links in Seiten einfügen.
Selbst wenn die Besucher Ihres Blogs nichts eingeben, können Angreifer die Seite zwischen der Website und den Nutzern ändern, die denken, dass die fremde Werbung von Ihnen stammt. Und auf einer WordPress-Website ohne HTTPS wird Ihr Administratorkennwort jedes Mal im Klartext übertragen, wenn Sie sich bei /wp-admin anmelden. Darüber hinaus berücksichtigt Google HTTPS unter den Signalen der Seitenbenutzererfahrung, obwohl es weniger Einfluss auf die Position hat als die Qualität des Inhalts.
Eine große Rolle spielt auch die Warnung, die Besucher abstößt. Früher zeigte Chrome nur das Label „Nicht sicher“ in der Adresszeile an. Mit dem Release von Chrome 154 am 22. September 2026 fragt der Browser standardmäßig um Erlaubnis, bevor er eine Website über eine ungesicherte Verbindung öffnet, und zeigt die Warnung noch vor dem Laden der Seite an.
Welche Arten von SSL-Zertifikaten gibt es
SSL-Zertifikate unterscheiden sich in zwei Parametern: was die Zertifizierungsstelle vor der Ausstellung überprüft und wie viele Domains ein Zertifikat schützt. Nach Art der Überprüfung gibt es Zertifikate mit Überprüfung des Domainnamens, der Organisation oder mit erweiterter Überprüfung. Nach dem Umfang schützen sie eine Domain, die Hauptdomain mit Subdomains oder mehrere verschiedene Domains.
Es gibt also drei Arten von SSL-Zertifikaten nach Art der Überprüfung:
- Mit Domain-Überprüfung (DV, Domain Validation). Der einfachste Typ, der innerhalb weniger Minuten ausgestellt wird. Die Zertifizierungsstelle überprüft nur, ob Sie tatsächlich die Domain verwalten. Es ist ausreichend für Blogs, Visitenkarten-Websites, Portfolios und die meisten Online-Shops.
- Mit Unternehmensüberprüfung (OV, Organization Validation). Um es zu erhalten, müssen Sie den Nachweis über die Existenz einer juristischen Person erbringen. Die Überprüfung dauert von mehreren Stunden bis zu mehreren Tagen, nach der die Unternehmensbezeichnung im Zertifikat sichtbar ist. Es eignet sich für Unternehmen, für die es wichtig ist, dass Partner und Kunden im Zertifikat überprüfen können, wer hinter der Website steht.
- Mit erweiterter Überprüfung (EV, Extended Validation). Der höchste Überprüfungsgrad, bei dem die Zertifizierungsstelle die Registrierungsdokumente des Unternehmens, den rechtlichen Status, die physische Adresse und die Telefonnummer sorgfältig prüft. Es wird von Finanzinstituten, Banken, Zahlungssystemen und großen internationalen Marktplätzen benötigt.
Sie können den Unterschied im Fenster des Zertifikats sehen, indem Sie einfach auf das Einstellungssymbol in der Adresszeile klicken → Sichere Verbindung → Zertifikat gültig → Details → Thema.
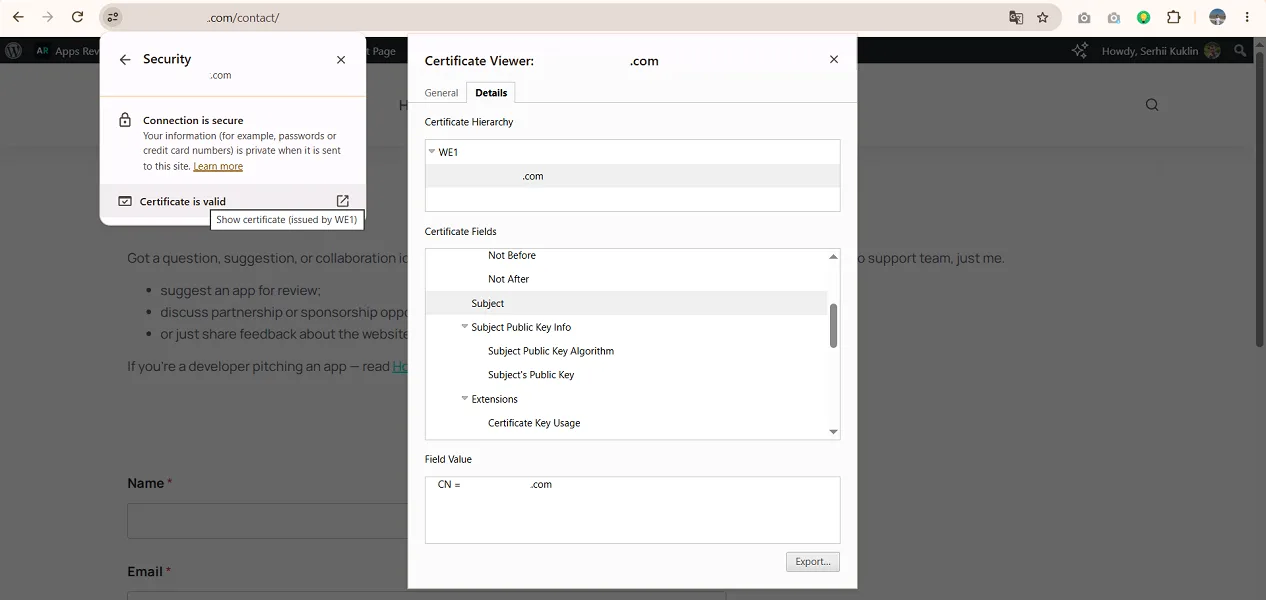
Zum Beispiel hat meine Informationswebsite ein DV-Zertifikat, und im Feld „Thema“ ist nur meine Domain angegeben.
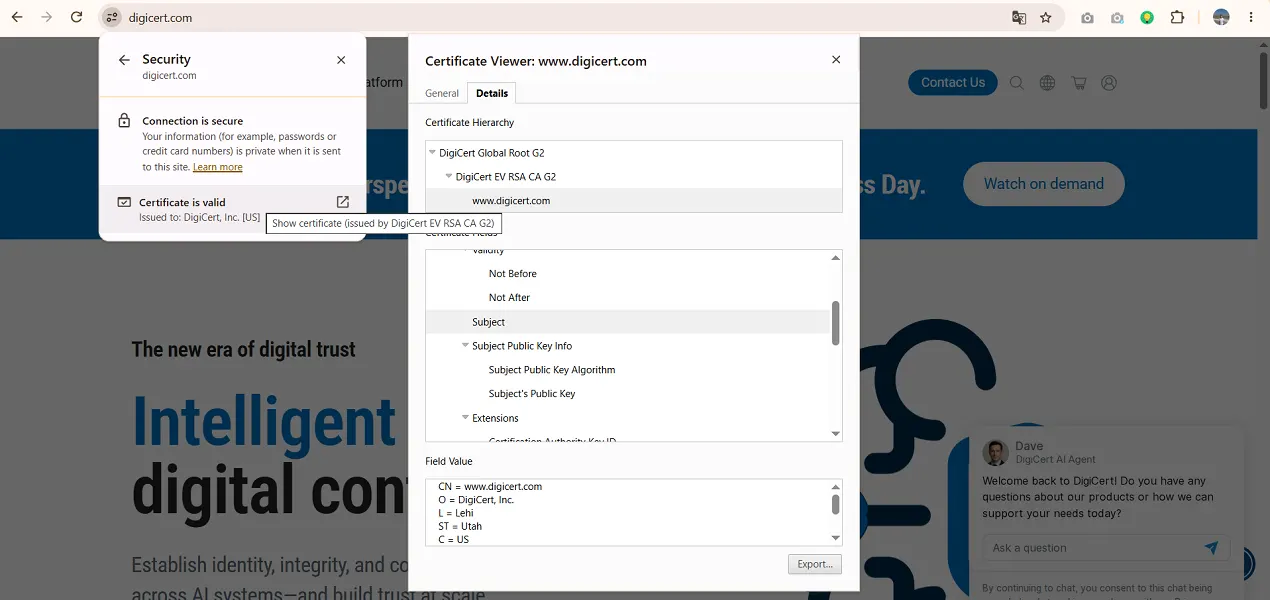
Im Gegensatz dazu hat die Website digicert.com ein EV-Zertifikat, und der Browser zeigt bereits den Unternehmensnamen, die Stadt, den Staat, das Land und die Registrierungsnummer an.
Nach dem Umfang gibt es SSL-Zertifikate:
- Einzel-Domain. Schützt nur eine bestimmte Domain (example.com) oder eine bestimmte Subdomain (shop.example.com).
- Wildcard. Schützt die Hauptdomain und eine unbegrenzte Anzahl ihrer Subdomains der ersten Ebene (*.example.com). Dies ist die ideale Lösung für große Projekte, die viele Subdomains verwenden, z. B. blog.example.com, account.example.com, shop.example.com).
- Multi-Domain. Schützt mehrere völlig verschiedene Domains innerhalb eines Zertifikats.
Besonders hervorzuheben sind die Arten von SSL-Zertifikaten nach Preis. Jeder Website-Besitzer kann sowohl ein kostenloses als auch ein kostenpflichtiges Zertifikat haben. Die Entscheidung sollte jedoch nicht nur aus Gründen der Einsparung getroffen werden.
Was ist der Unterschied zwischen einem kostenlosen und einem kostenpflichtigen SSL-Zertifikat
Kostenlose Zertifikate werden von der gemeinnützigen Stelle Let’s Encrypt ausgestellt. Ein solches Zertifikat kann im Control Panel des Cityhost-Hostings aktiviert werden und wird automatisch verlängert. Eine andere kostenlose Option ist Cloudflare: Für alle verbundenen Domains bestellt es selbst bei Partner-Zertifizierungsstellen und verlängert Zertifikate, die 90 Tage gültig sind.
Cloudflare ersetzt das Zertifikat im Hosting nicht. Das Zertifikat von Cloudflare schützt nur den Weg vom Besucher zu Cloudflare. Im empfohlenen Verschlüsselungsmodus Full (strict) überprüft Cloudflare überhaupt, ob ein gültiges Zertifikat im Hosting installiert ist.
Zwischen einem kostenlosen und einem kostenpflichtigen SSL-Zertifikat gibt es folgende Unterschiede:
| Kriterium | Kostenlose Zertifikate | Kostenpflichtige Zertifikate |
|---|---|---|
| Überprüfungsart | Nur DV (Domain-Überprüfung) | DV, OV, EV (vollständige Unternehmensüberprüfung) |
| Gültigkeitsdauer | 90 Tage (ab dem 10. Februar 2027 – 64) | Bis zu 200 Tage (ab dem 15. März 2027 – bis zu 100) |
| Verlängerung | Automatisch über das Hosting | Abonnement für 1+ Jahre, aber das Zertifikat wird mindestens zweimal im Jahr erneuert |
| Finanzielle Garantien | Keine | Von $10.000 für DV bis $2 Millionen für EV, die an den Besucher ausgezahlt werden, wenn die Zertifizierungsstelle bei der Ausstellung einen Fehler gemacht hat |
| Unterstützung | Dokumentation von Let’s Encrypt und Unterstützung des Hostings | Unterstützung durch die Zertifizierungsstelle oder den Verkäufer |
| Für wen benötigt | Blogs, Informationsseiten, Visitenkarten, Landing Pages | Online-Shops, Banken, Unternehmensportale, SaaS-Plattformen |
Insgesamt erhalten Sie mit einem kostenlosen Zertifikat einen grundlegenden Schutz, der hervorragend für den Start eines Internetprojekts geeignet ist. Im Gegensatz dazu erweitert ein kostenpflichtiges SSL-Zertifikat die Möglichkeiten des Unternehmens erheblich und bietet folgende Vorteile:
- Überprüfung des Unternehmens, da OV und EV nur kostenpflichtig erhältlich sind;
- Garantiezahlung, wenn Schäden aufgrund eines Fehlers der Zertifizierungsstelle entstanden sind;
- Technische Unterstützung der Zertifizierungsstelle;
- Längere Gültigkeitsdauer, d.h. seltenere Erneuerung.
Besondere Aufmerksamkeit sollten Sie der Gültigkeitsdauer schenken. Ab dem 15. März 2026 gilt jedes öffentliche Zertifikat maximal 200 Tage, ab dem 15. März 2027 – 100 Tage, und ab dem 15. März 2029 – nur 47 Tage. Zum Beispiel gilt RapidSSL TLS bei Cityhost vom 3. Oktober 2026 bis zum 20. April 2027, also 199 Tage.
Kostenlose Zertifikate von Let’s Encrypt gelten derzeit 90 Tage, aber ab dem 10. Februar 2027 wird die Gültigkeitsdauer auf 64 Tage verkürzt, und ab dem 16. Februar 2028 auf 45 Tage. Meine Website hat ein kostenloses Zertifikat für 90 Tage erhalten – bis zum 5. Januar 2027. Wenn das Hosting das Zertifikat automatisch verlängert, werden Sie diese Verkürzungen möglicherweise nicht einmal bemerken, also überprüfen Sie unbedingt die Bedingungen Ihres Anbieters.
Mehr dazu lesen Sie im Artikel: Kostenpflichtige SSL-Zertifikate verkürzen bereits die Gültigkeitsdauer: Was passiert und was Sie als Nächstes erwarten können
Wie man ein SSL-Zertifikat erhält
Bei virtuellem Hosting wird das kostenlose Zertifikat in der Verwaltungsoberfläche mit wenigen Klicks aktiviert. Auf einem VPS oder dedizierten Server ohne Verwaltungsoberfläche wird es in der Regel selbst installiert, häufig unter Verwendung von Certbot. Ein kostenpflichtiges Zertifikat wird manuell installiert: In das Panel werden die Zertifikatdatei, der private Schlüssel und die Kette der Zwischenzertifikate (CA-Bundle), die von der Zertifizierungsstelle ausgestellt wird, hochgeladen.
Um ein kostenloses Zertifikat bei Cityhost zu aktivieren:
- Öffnen Sie das Control Panel des Hostings und wählen Sie die Domain aus.
- Gehen Sie zum Tab SSL.
- Aktivieren Sie das kostenlose Zertifikat.
- Aktivieren Sie die Weiterleitung zu HTTPS.
Aktivieren Sie die Weiterleitung mit jedem Zertifikat, sonst wird die Website weiterhin sowohl unter der Adresse http://... als auch unter https://... geöffnet. Besucher, die über den alten Link kommen, bleiben auf der ungesicherten Version. Und Suchmaschinen sehen zwei Kopien jeder Seite: Google wählt normalerweise die HTTPS-Version als Hauptversion aus, aber die Ranking-Signale werden zwischen den beiden Adressen verteilt.
Wie man das SSL-Zertifikat einer Website überprüft
Nach der Aktivierung überprüfen Sie vier Dinge: ob der Browser ein gültiges Zertifikat sieht, ob alle Adressen der Website auf HTTPS führen, ob es auf den Seiten gemischte Inhalte gibt und wie der Server konfiguriert ist. Die ersten drei Überprüfungen dauern nur wenige Minuten im Browser, für die vierte benötigen Sie einen kostenlosen Dienst wie SSL Labs.
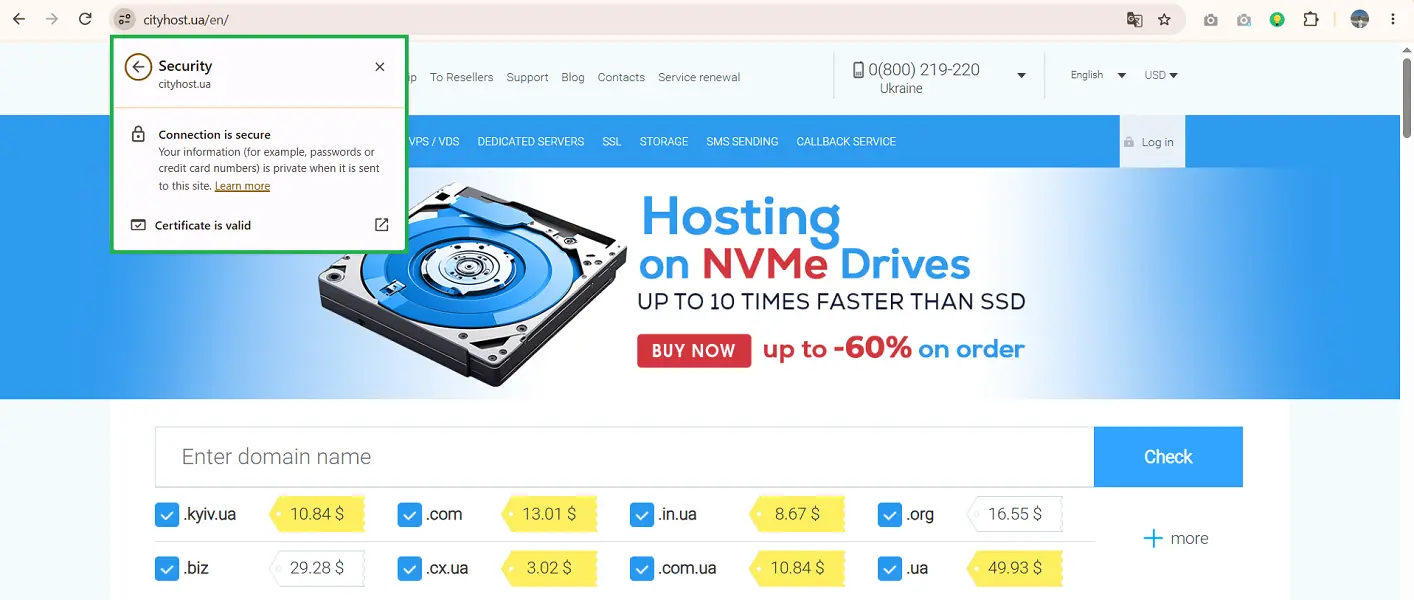
Überprüfen Sie zunächst das Vorhandensein und die Details des Zertifikats. Öffnen Sie einfach Ihre Website, klicken Sie auf das Einstellungssymbol links von der Adresszeile, wählen Sie „Sichere Verbindung“ → „Zertifikat gültig“. So sehen Sie, für welche Domain das Zertifikat ausgestellt wurde, wer es ausgestellt hat und bis zu welchem Datum es gültig ist.
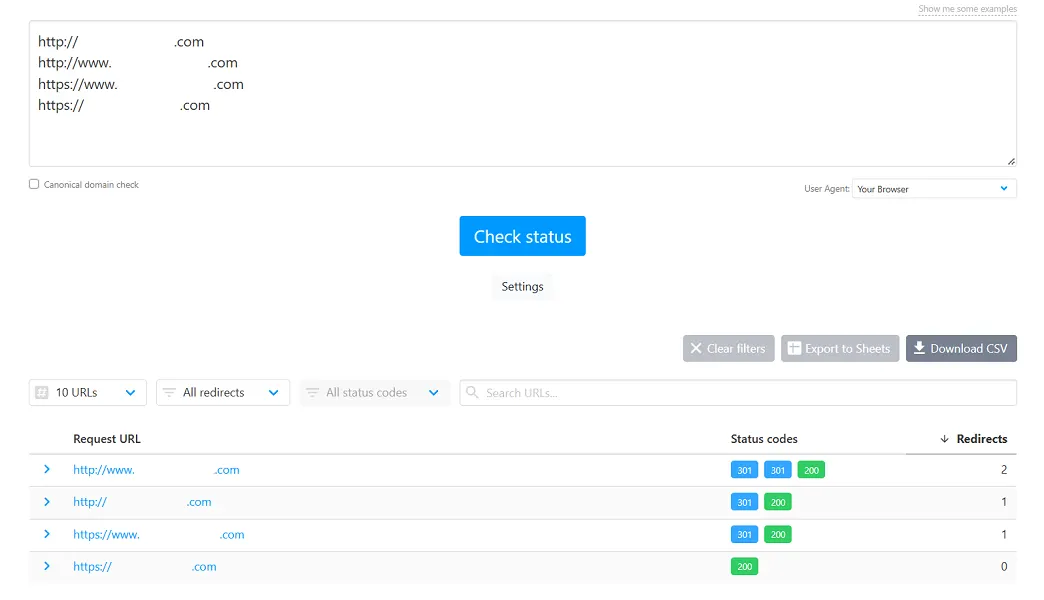
Überprüfen Sie dann, ob die Weiterleitung eingerichtet ist. Gehen Sie zu dem kostenlosen Dienst httpstatus.io und fügen Sie vier Varianten der Website-Adresse ein:
- http://site.com
- http://www.site.com
- https://www.site.com
- https://site.com
Die ersten drei Adressen sollten in einem Schritt mit einem 301-Redirect auf die Hauptversion der Website führen. So habe ich bemerkt, dass auf meiner Website die Adresse mit http://www zwei Schritte benötigte: Zuerst leitete Cloudflare sie auf https://www um, und dann WordPress auf die Adresse ohne www. Die Website funktioniert, aber es ist besser, keine unnötigen Weiterleitungen zuzulassen.
Überprüfen Sie als Nächstes gemischte Inhalte (mixed content), wenn einige Arten von Inhalten oder Seiten HTTPS haben, während andere weiterhin auf HTTP laufen. Öffnen Sie die Seite der Website, drücken Sie F12 (auf Mac – Cmd + Option + I), gehen Sie zum Tab Konsole und überprüfen Sie, ob es Warnungen über gemischte Inhalte gibt.
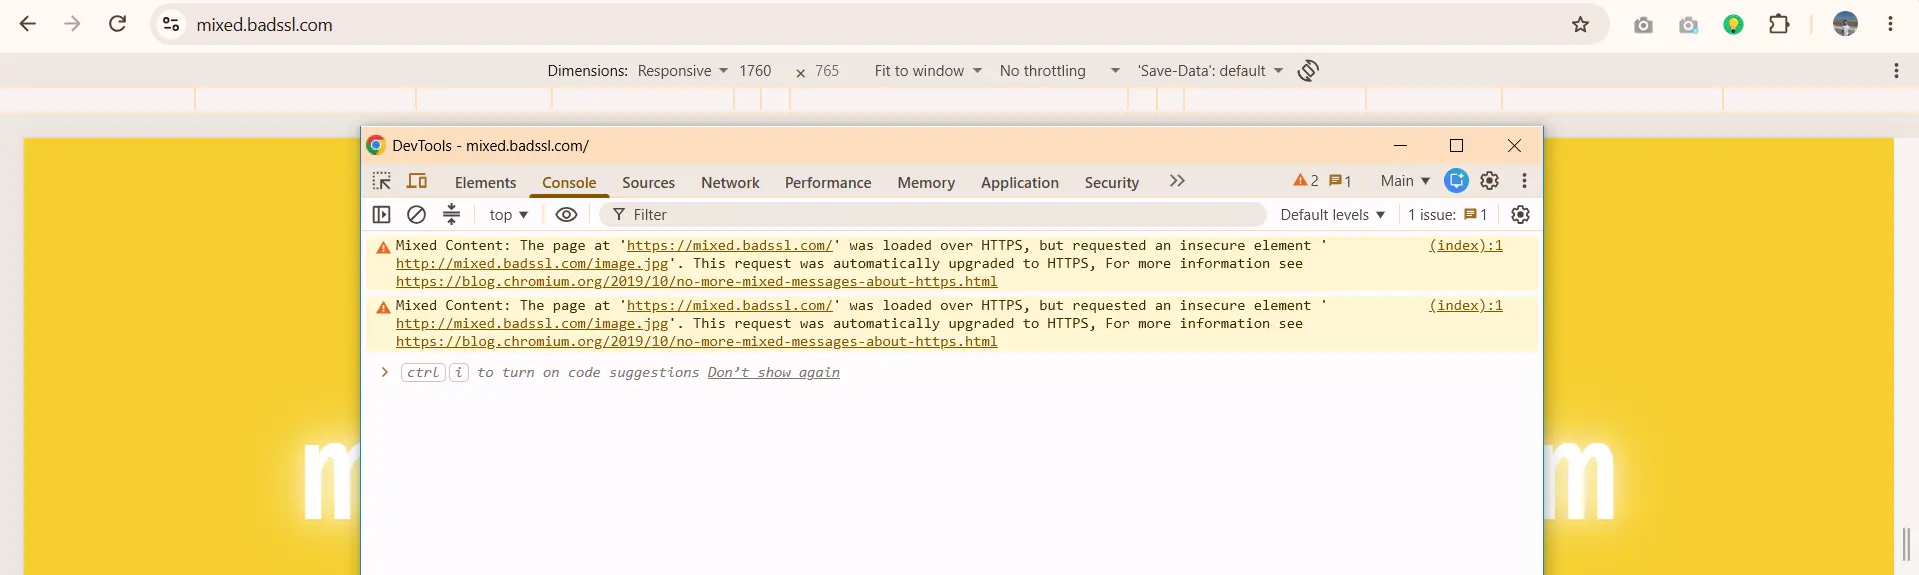
Auf der Testseite mixed.badssl.com hat Chrome dieses Bild über HTTPS selbst geladen. Wenn das Bild über HTTPS nicht verfügbar ist, blockiert Chrome es, und es erscheint einfach nicht auf der Seite.
Und überprüfen Sie dann die Servereinstellungen. Zum Beispiel zeigt der kostenlose Dienst SSL Labs, wie der Server konfiguriert ist, mit dem sich der Besucher verbindet. Das heißt, wenn die Website über Cloudflare läuft, überprüft der Dienst die Server von Cloudflare und nicht das Hosting.
Um Ihre Website zu überprüfen:
- Öffnen Sie ssllabs.com/ssltest.
- Geben Sie die Domain ohne https:// ein.
- Setzen Sie ein Häkchen bei „Do not show the results on the boards“.
- Klicken Sie auf „Submit“ und warten Sie ein paar Minuten.
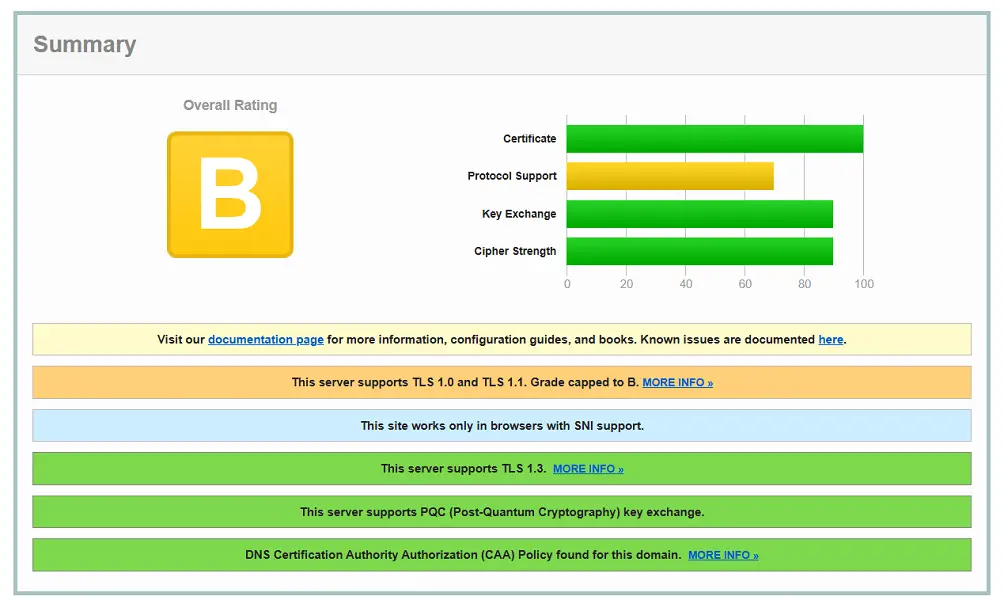
Meine Website erhielt zunächst eine Bewertung von B, obwohl mit dem Zertifikat alles in Ordnung war. Der Grund wurde direkt vom Dienst angegeben: Der Server unterstützt veraltete TLS 1.0 und 1.1, und seit Januar 2020 vergeben SSL Labs solchen Websites nicht mehr als B. Ich hatte sie nicht aktiviert, sondern einfach in Cloudflare TLS 1.0 ist standardmäßig aktiviert.
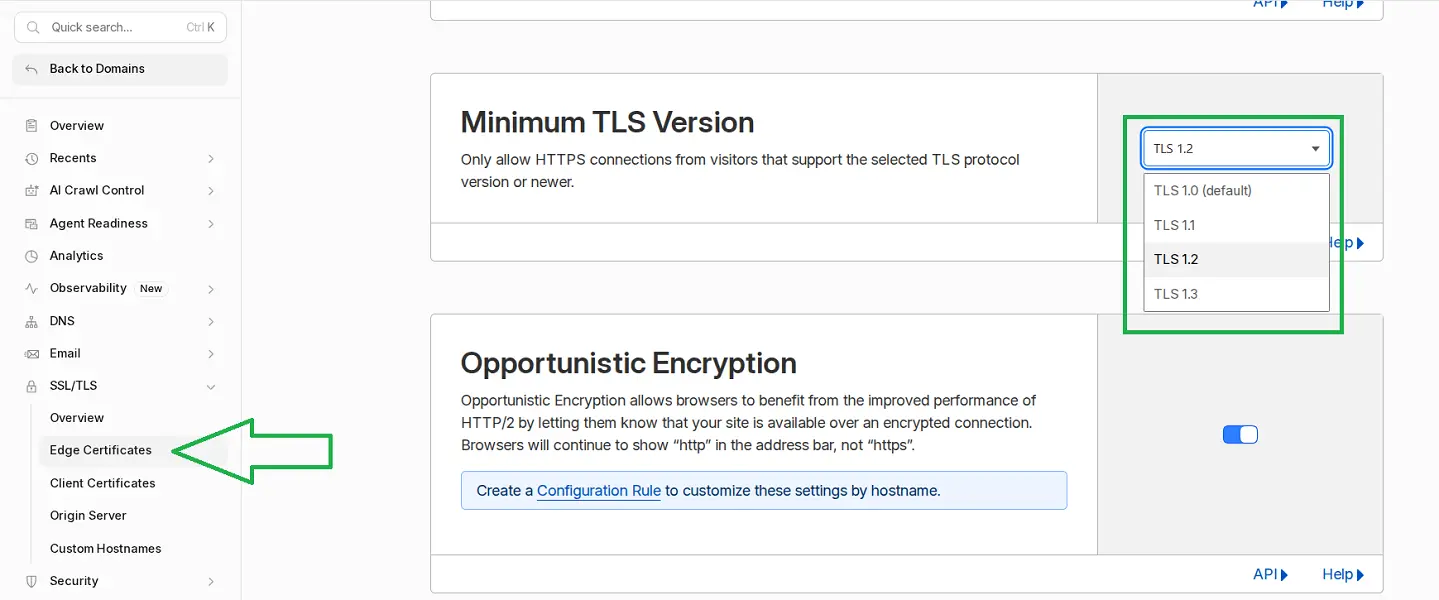
In Cloudflare öffnete ich den Abschnitt SSL/TLS → Edge-Zertifikate und änderte die Mindest-TLS-Version von TLS 1.0 auf TLS 1.2, also deaktivierte ich beide veralteten Versionen.
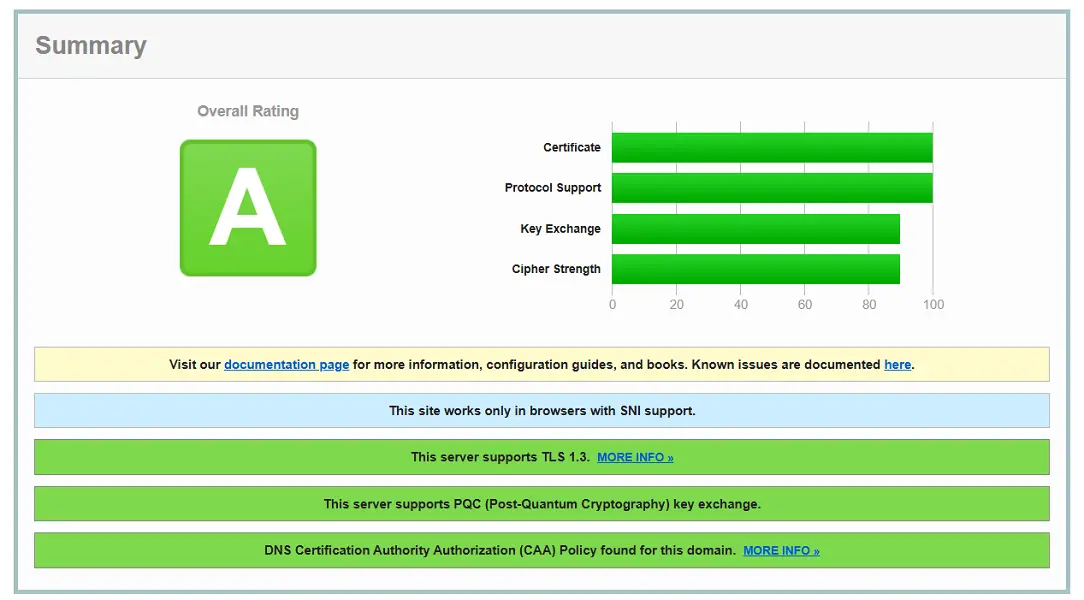
Nach der erneuten Überprüfung erhielt die Website eine Bewertung von A. Die Besucher bemerkten keinen Unterschied: Laut Cloudflare gingen über 90 % der Anfragen an meine Website ohnehin über TLS 1.3, und TLS 1.2 blieb aktiviert. Die Einschränkungen gelten nur für sehr alte Geräte wie Android 4.3 und älter, Internet Explorer 10, Windows XP.
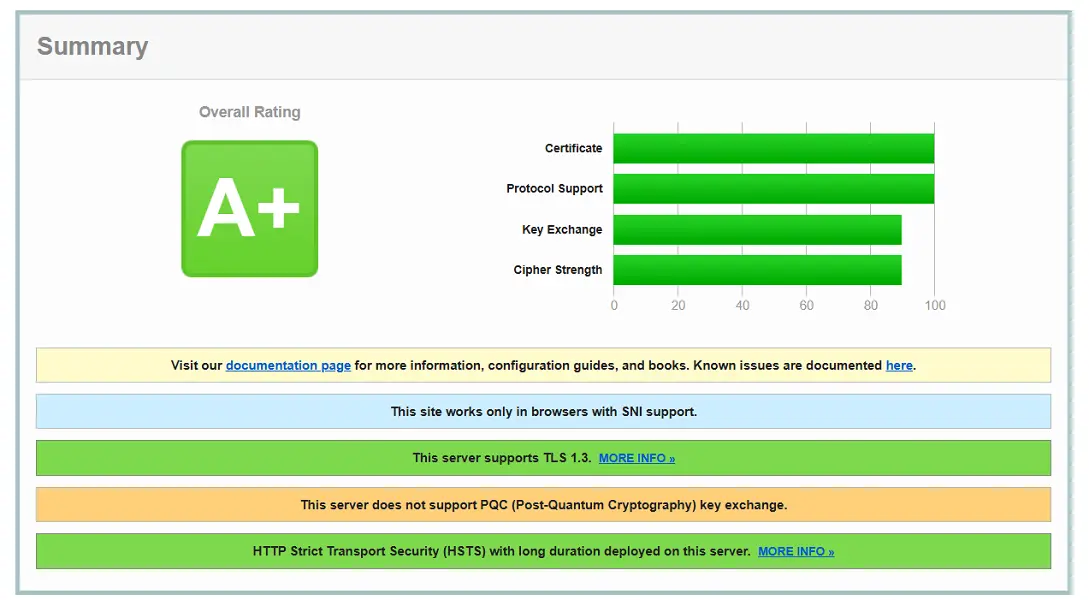
Die Website cityhost.ua erhielt die Bewertung A+. Sie hat nicht nur die veralteten Protokolle deaktiviert, sondern auch HSTS konfiguriert, das den Browser zwingt, die Website immer über HTTPS zu öffnen.
Wenn Ihre Website also noch kein Zertifikat hat, aktivieren Sie das kostenlose im Control Panel des Hostings, was für den Anfang völlig ausreicht. Wenn es für Ihre Kunden und Partner jedoch wichtig ist, dass das Unternehmen eine vollständige Überprüfung durchlaufen hat, sollten Sie ein kostenpflichtiges SSL-Zertifikat erwerben. Und vergessen Sie nach der Aktivierung nicht, die Weiterleitung zu überprüfen und die Bewertung in SSL Labs zu überprüfen.