- Czym jest certyfikat SSL w prostych słowach
- Które strony potrzebują certyfikatu SSL
- Jakie są rodzaje certyfikatów SSL
- Czym różni się darmowy certyfikat SSL od płatnego
- Jak uzyskać certyfikat SSL
- Jak sprawdzić certyfikat SSL strony
Od wydania Chrome 154 przeglądarka domyślnie ostrzega odwiedzających przed otwarciem publicznej strony bez HTTPS i sugeruje, aby na nią nie przechodzić. Dla właściciela zasobów internetowych oznacza to, że bez zabezpieczonego połączenia część odwiedzających zamknie kartę jeszcze przed zobaczeniem pierwszej strony. Dostawcy hostingu, w tym Cityhost, wydają darmowy certyfikat SSL razem z hostingiem, ale czasami to może być niewystarczające. Sprawdziłem certyfikaty mojej anglojęzycznej strony oraz Cityhost, aby na rzeczywistych przykładach pokazać, czym się różnią.
Czym jest certyfikat SSL w prostych słowach
Certyfikat SSL — to dokument elektroniczny, który potwierdza, że strona należy do właściciela domeny i umożliwia przesyłanie danych między zasobem internetowym a odwiedzającym w zaszyfrowanej formie. Gdy certyfikat jest zainstalowany i przekierowanie jest skonfigurowane, przeglądarka otwiera stronę pod zabezpieczonym adresem bez ostrzeżeń.
Głównym zadaniem certyfikatu SSL — jest szyfrowanie danych. Tworzy on zaszyfrowany tunel między przeglądarką odwiedzającego a serwerem. Jeśli dane (hasła, karty bankowe, informacje osobiste) zostaną przechwycone przez osoby trzecie, zobaczą tylko zestaw niezrozumiałych symboli.
Zabezpieczone połączenie jest ustanawiane poprzez proces zwany «handshake» (TLS handshake). Podczas pierwszego zapytania do strony:
- Przeglądarka wysyła serwerowi listę algorytmów szyfrowania, które obsługuje.
- Serwer wybiera algorytm i wysyła swój certyfikat.
- Przeglądarka sprawdza, czy certyfikat został podpisany przez zaufany urząd certyfikacji.
- Przeglądarka i serwer wymieniają się tymczasowymi kluczami i obliczają wspólny klucz sesyjny.
Urząd certyfikacji — to organizacje takie jak Let’s Encrypt. Przeglądarki jej ufają, a jej certyfikat główny jest już wbudowany w przeglądarkę lub system operacyjny. Dla każdego połączenia tworzony jest nowy klucz sesyjny, dlatego nawet wyciek głównego klucza serwera nie pozwoli na odszyfrowanie wcześniej przechwyconego ruchu.
Przeczytaj także: Jak zabezpieczyć stronę na WordPressie i nie stać się ofiarą luk w otwartym kodzie
Które strony potrzebują certyfikatu SSL
Certyfikat SSL jest potrzebny każdej stronie, niezależnie od jej rozmiaru, tematyki czy przeznaczenia. Wcześniej był on głównie używany przez banki, sklepy internetowe i systemy płatności, ale bez HTTPS dane odwiedzających są zagrożone nawet na małym blogu.
Przez niezabezpieczone połączenie przestępca może:
- przechwycić dane karty na stronach z płatnościami online;
- ukraść dane osobowe z formularzy kontaktowych, wniosków i rejestracji online;
- przechwycić login i hasło na stronach z autoryzacją;
- wbudować w strony cudzą reklamę, złośliwe skrypty lub phishingowe linki.
Nawet jeśli odwiedzający twojego bloga nic nie wpisują, przestępcy mogą zmienić stronę między zasobem internetowym a użytkownikami, którzy będą myśleć, że cudza reklama została umieszczona przez ciebie. A na stronie WordPress bez HTTPS twoje hasło administratora jest przesyłane w otwartym tekście za każdym razem, gdy logujesz się do /wp-admin. Ponadto Google uwzględnia HTTPS wśród sygnałów doświadczenia strony, chociaż wpływa na pozycję mniej niż jakość treści.
Znaczącą rolę odgrywa również ostrzeżenie, które odpycha odwiedzających. Wcześniej Chrome tylko pokazywał oznaczenie «Nie zabezpieczone» w pasku adresu. Po wydaniu Chrome 154 22 września 2026 roku przeglądarka domyślnie prosi o pozwolenie przed otwarciem strony przez niezabezpieczone połączenie i wyświetla ostrzeżenie jeszcze przed załadowaniem strony.
Jakie są rodzaje certyfikatów SSL
Certyfikaty SSL różnią się dwoma parametrami: co sprawdza urząd certyfikacji przed wydaniem oraz ile domen chroni jeden certyfikat. W zależności od typu weryfikacji wyróżnia się certyfikaty z weryfikacją domeny, organizacji lub z rozszerzoną weryfikacją. Pod względem zakresu chronią jedną domenę, główną domenę z subdomenami lub kilka różnych domen.
W związku z tym wyróżnia się trzy rodzaje certyfikatów SSL według typu weryfikacji:
- Z weryfikacją domeny (DV, Domain Validation). Najprostszy typ, który jest wydawany w ciągu kilku minut. Urząd certyfikacji sprawdza tylko, czy rzeczywiście zarządzasz domeną. Jest wystarczający dla bloga, strony wizytówki, portfolio oraz większości sklepów internetowych.
- Z weryfikacją firmy (OV, Organization Validation). Aby go uzyskać, należy dokumentalnie potwierdzić istnienie podmiotu prawnego. Weryfikacja trwa od kilku godzin do kilku dni, po czym w szczegółach certyfikatu można zobaczyć nazwę firmy. Odpowiedni dla firm, którym zależy, aby partnerzy i klienci mogli sprawdzić w certyfikacie, kto stoi za stroną.
- Z rozszerzoną weryfikacją (EV, Extended Validation). Najwyższy poziom weryfikacji, w którym urząd certyfikacji dokładnie bada dokumenty rejestracyjne firmy, status prawny, fizyczny adres, telefon. Potrzebny instytucjom finansowym, bankom, systemom płatności oraz dużym międzynarodowym rynkom.
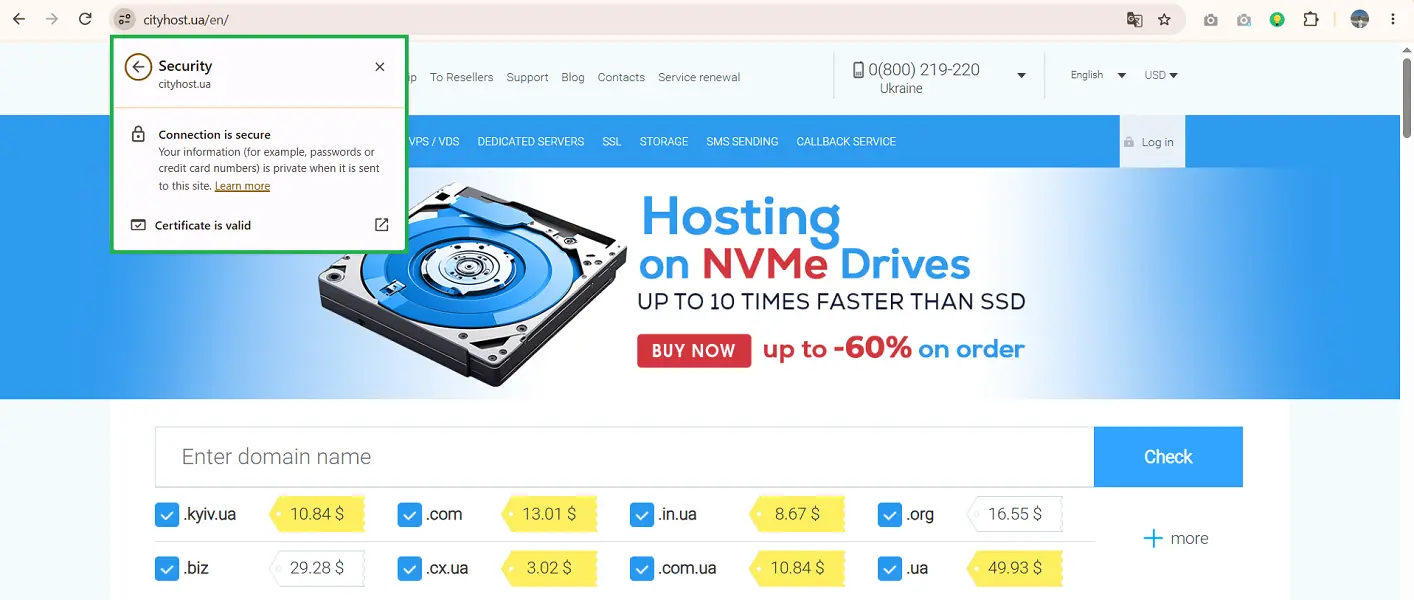
Możesz zobaczyć różnicę w oknie samego certyfikatu, po prostu klikając ikonę ustawień w pasku adresu → Połączenie bezpieczne → Certyfikat ważny → Szczegóły → Temat.
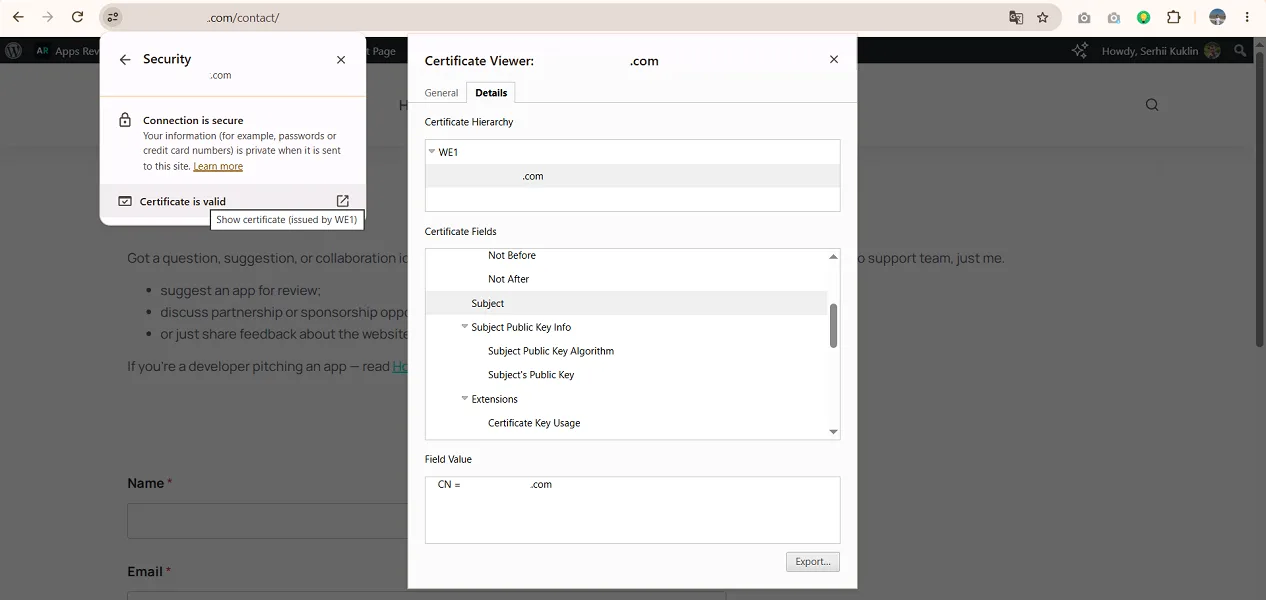
Na przykład moja strona informacyjna ma certyfikat DV, a w polu «Temat» podany jest tylko mój domen.
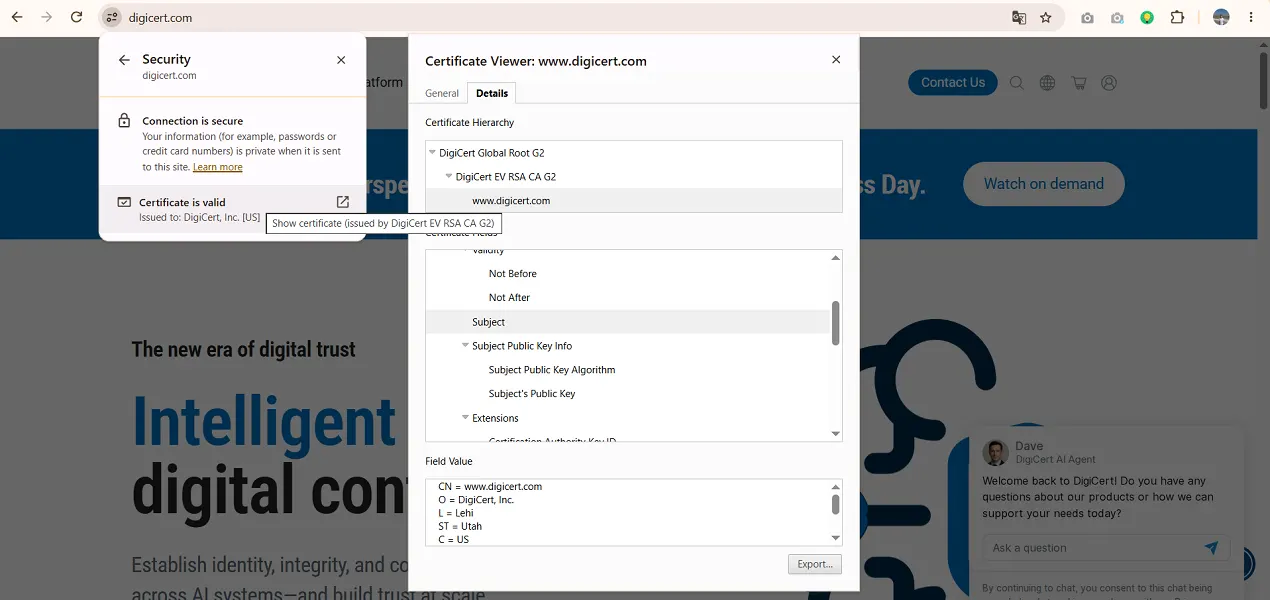
Natomiast zasób internetowy digicert.com ma certyfikat EV, a przeglądarka już pokazuje nazwę firmy, miasto, stan, kraj i numer rejestracyjny.
Pod względem zakresu certyfikat SSL może być:
- Jednodomenowy. Chroni tylko jedną konkretną domenę (example.com) lub jedną konkretną subdomenę (shop.example.com).
- Wildcard. Chroni główną domenę oraz nieograniczoną liczbę jej subdomen pierwszego poziomu (*.example.com). To idealne rozwiązanie dla dużych projektów, które używają wielu subdomen, na przykład blog.example.com, account.example.com, shop.example.com).
- Multi-domenowy. Chroni kilka całkowicie różnych domen w ramach jednego certyfikatu.
Osobno warto wyróżnić rodzaje certyfikatów SSL według kosztu. Każdy właściciel strony może mieć zarówno darmowy, jak i płatny certyfikat. Jednak decyzję warto podejmować nie tylko z uwagi na oszczędności.
Czym różni się darmowy certyfikat SSL od płatnego
Darmowe certyfikaty wydaje non-profitowy urząd Let's Encrypt. Taki certyfikat można włączyć w panelu sterowania hostingu Cityhost, a jego ważność będzie automatycznie przedłużana. Inną darmową opcją — jest Cloudflare: dla wszystkich podłączonych domen automatycznie zamawia w partnerskich urzędach certyfikacji i przedłuża certyfikaty, które są ważne przez 90 dni.
Cloudflare nie zastępuje certyfikatu na hostingu. Jego certyfikat chroni tylko drogę od odwiedzającego do Cloudflare. W zalecanym trybie szyfrowania Full (strict) Cloudflare w ogóle sprawdza, czy na hostingu zainstalowany jest ważny certyfikat.
Między darmowym a płatnym certyfikatem SSL istnieje następująca różnica:
| Kryterium | Darmowe certyfikaty | Płatne certyfikaty |
|---|---|---|
| Typ weryfikacji | Tylko DV (weryfikacja domeny) | DV, OV, EV (pełna weryfikacja biznesu) |
| Okres ważności | 90 dni (od 10 lutego 2027 roku — 64) | Do 200 dni (od 15 marca 2027 roku — do 100) |
| Przedłużenie | Automatycznie przez hosting | Subskrypcja na 1+ rok, ale certyfikat jest odnawiany co najmniej dwa razy w roku |
| Gwarancje finansowe | Brak | Od 10 000 USD dla DV do 2 mln USD dla EV, które są wypłacane odwiedzającemu, jeśli urząd certyfikacji popełnił błąd podczas wydawania |
| Wsparcie | Dokumentacja Let’s Encrypt oraz wsparcie hostingu | Wsparcie urzędu certyfikacji lub sprzedawcy |
| Dla kogo potrzebny | Blogi, strony informacyjne, wizytówki, landing page | Sklepy internetowe, banki, portale korporacyjne, platformy SaaS |
Ogólnie rzecz biorąc, z darmowym certyfikatem otrzymujesz podstawową ochronę, która doskonale nadaje się do rozpoczęcia projektu internetowego. Z kolei płatny certyfikat SSL znacznie rozszerza możliwości biznesowe, oferując takie zalety:
- weryfikację firmy, ponieważ OV i EV są tylko płatne;
- gwarancję finansową, jeśli straty wystąpiły z powodu błędu urzędu certyfikacji;
- wsparcie techniczne urzędu certyfikacji;
- dłuższy okres ważności, co oznacza rzadsze odnawianie.
Szczególną uwagę zwróć na okres ważności. Od 15 marca 2026 roku każdy publiczny certyfikat będzie ważny maksymalnie 200 dni, od 15 marca 2027 roku — 100 dni, a od 15 marca 2029 roku — tylko 47 dni. Na przykład RapidSSL TLS na Cityhost jest ważny od 3 października 2026 do 20 kwietnia 2027 roku, czyli 199 dni.
Darmowe certyfikaty Let’s Encrypt obecnie są ważne przez 90 dni, ale od 10 lutego 2027 roku skróci ich ważność do 64 dni, a od 16 lutego 2028 roku — do 45. Moja strona otrzymała darmowy certyfikat na 90 dni — do 5 stycznia 2027 roku. Jeśli hosting automatycznie przedłuża certyfikat, te skrócenia nawet nie zauważysz, więc koniecznie sprawdź warunki swojego dostawcy.
Więcej na ten temat przeczytasz w artykule: Płatne certyfikaty SSL już skracają okres ważności: co się dzieje i czego się spodziewać dalej
Jak uzyskać certyfikat SSL
Na wirtualnym hostingu darmowy certyfikat włącza się w panelu sterowania w kilka kliknięć. Na VPS lub dedykowanym serwerze bez panelu sterowania instaluje się go samodzielnie, najczęściej używając Certbota. Płatny certyfikat instaluje się ręcznie: w panelu przesyła się plik certyfikatu, klucz prywatny oraz łańcuch certyfikatów pośrednich (CA bundle), który wydaje urząd certyfikacji.
Aby włączyć darmowy certyfikat w Cityhost:
- Otwórz panel sterowania hostingu i wybierz domenę.
- Przejdź do zakładki SSL.
- Włącz darmowy certyfikat.
- Włącz przekierowanie na HTTPS.
Przekierowanie włączaj z dowolnym certyfikatem, w przeciwnym razie strona będzie się otwierać zarówno pod adresem http://..., jak i https://.... Odwiedzający, którzy przyjdą ze starego linku, pozostaną na niezabezpieczonej wersji. A wyszukiwarki zobaczą dwie kopie każdej strony: Google zazwyczaj wybiera główną wersję HTTPS, ale sygnały rankingowe rozpraszają się między dwoma adresami.
Jak sprawdzić certyfikat SSL strony
Po podłączeniu sprawdź cztery rzeczy: czy przeglądarka widzi ważny certyfikat, czy wszystkie adresy strony prowadzą na HTTPS, czy na stronach nie ma mieszanej zawartości oraz jak skonfigurowany jest serwer. Pierwsze trzy kontrole zajmują kilka minut w przeglądarce, do czwartej potrzebny będzie darmowy serwis SSL Labs.
Najpierw sprawdź obecność i szczegóły certyfikatu. Po prostu otwórz swój zasób internetowy, kliknij ikonę ustawień po lewej stronie od adresu strony, wybierz «Połączenie bezpieczne» → «Certyfikat ważny». W ten sposób zobaczysz, dla której domeny wydano certyfikat, kto go wydał i do kiedy jest ważny.
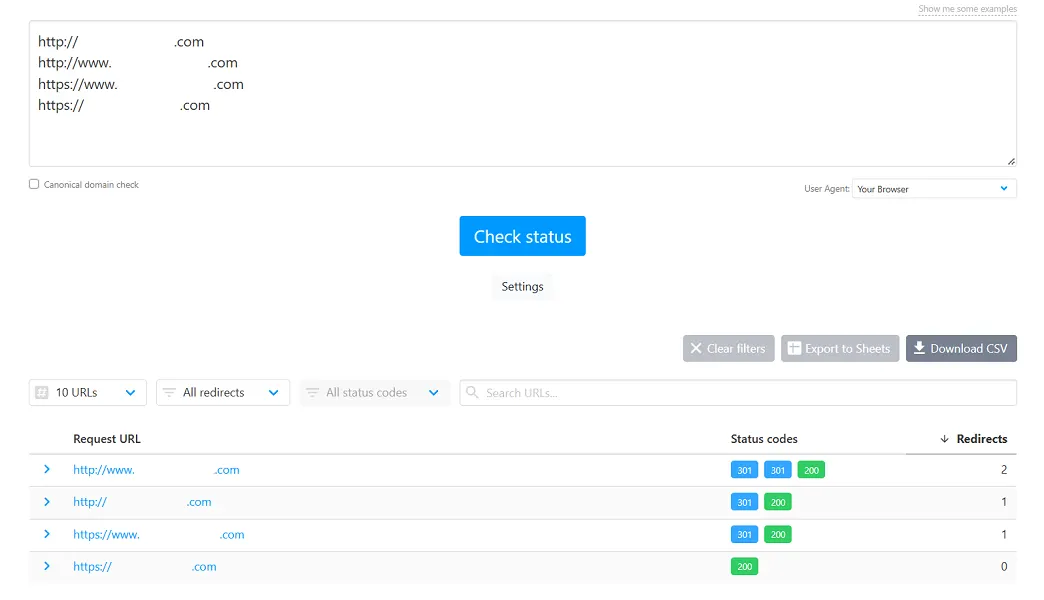
Następnie sprawdź, czy przekierowanie jest skonfigurowane. Przejdź do darmowego serwisu httpstatus.io i wklej cztery warianty adresu strony:
- http://strona.com
- http://www.strona.com
- https://www.strona.com
- https://strona.com
Pierwsze trzy adresy powinny prowadzić do głównej wersji strony w jednym kroku z przekierowaniem 301. Tak właśnie zauważyłem, że na mojej stronie adres z http://www robił dwa kroki: najpierw Cloudflare przekierowywał go na https://www, a potem WordPress — na adres bez www. Zasób internetowy działa, ale lepiej unikać zbędnych przekierowań.
Następnie sprawdź mieszane treści (mixed content), gdy jeden typ treści lub strony ma HTTPS, a inne — nadal działają na HTTP. Otwórz stronę swojego serwisu, naciśnij F12 (na Mac — Cmd + Option + I), przejdź do zakładki Console i sprawdź, czy nie ma ostrzeżenia o mieszanej zawartości.
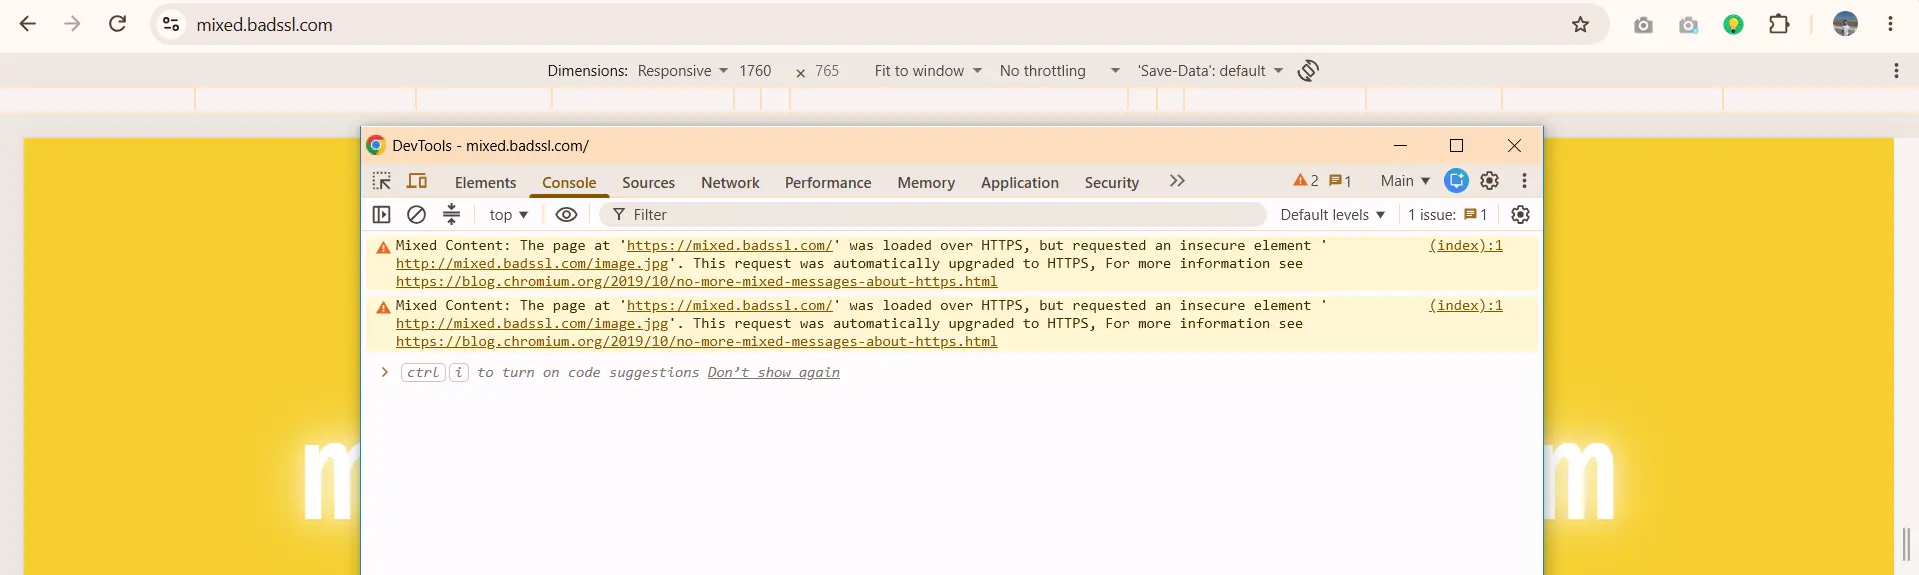
Na testowej stronie mixed.badssl.com Chrome sam załadował taki obrazek przez HTTPS. Ale jeśli obrazek przez HTTPS jest niedostępny, Chrome go blokuje i po prostu nie pojawi się na stronie.
I następnie sprawdź ustawienia serwera. Na przykład darmowy serwis SSL Labs pokazuje, jak skonfigurowany jest serwer, z którym łączy się odwiedzający. To znaczy, że jeśli strona działa przez Cloudflare, serwis sprawdza serwery Cloudflare, a nie hosting.
Aby sprawdzić swoją stronę:
- Otwórz ssllabs.com/ssltest.
- Wprowadź domenę bez https://.
- Zaznacz pole «Do not show the results on the boards».
- Kliknij «Submit» i poczekaj kilka minut.
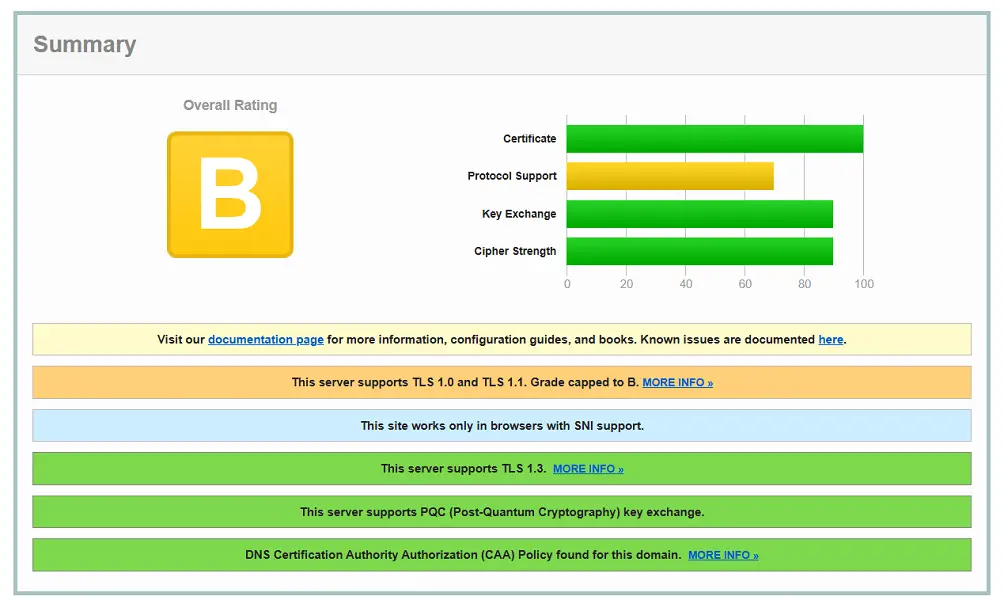
Moja strona początkowo otrzymała ocenę B, chociaż z certyfikatem wszystko było w porządku. Powód serwis napisał wprost: serwer obsługuje przestarzałe TLS 1.0 i 1.1, a od stycznia 2020 roku SSL Labs nie przyznaje takim stronom oceny wyższej niż B. Nie włączałem ich, po prostu w Cloudflare TLS 1.0 jest włączony domyślnie.
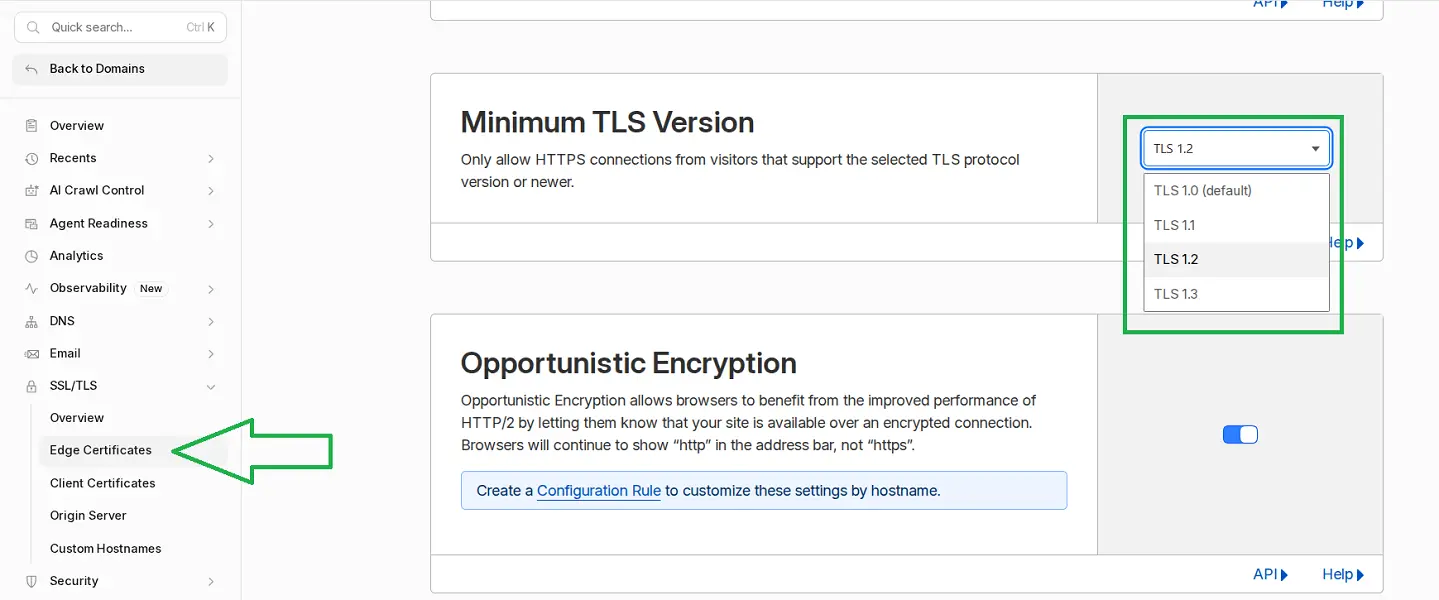
W Cloudflare otworzyłem sekcję SSL/TLS → Edge Certificates i zmieniłem Minimalną wersję TLS z TLS 1.0 na TLS 1.2, czyli wyłączyłem obie przestarzałe wersje.
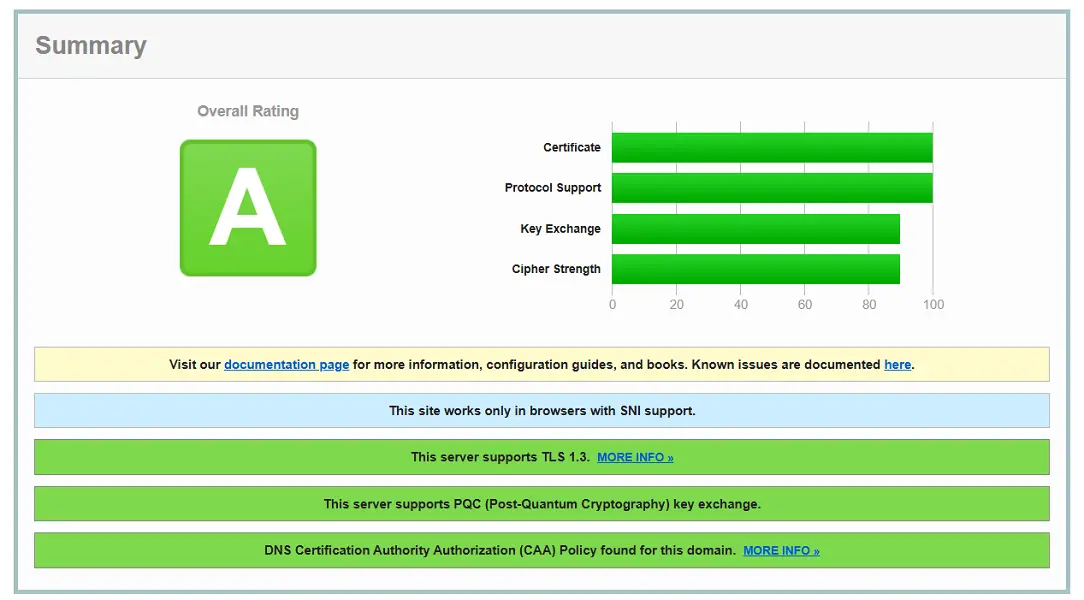
Po ponownej weryfikacji strona otrzymała ocenę A. Odwiedzający nie zauważyli różnicy: według statystyk Cloudflare ponad 90% zapytań do mojej strony i tak szło przez TLS 1.3, a TLS 1.2 pozostał włączony. Ograniczenia dotyczą tylko bardzo starych urządzeń, takich jak Android 4.3 i starsze, Internet Explorer 10, Windows XP.
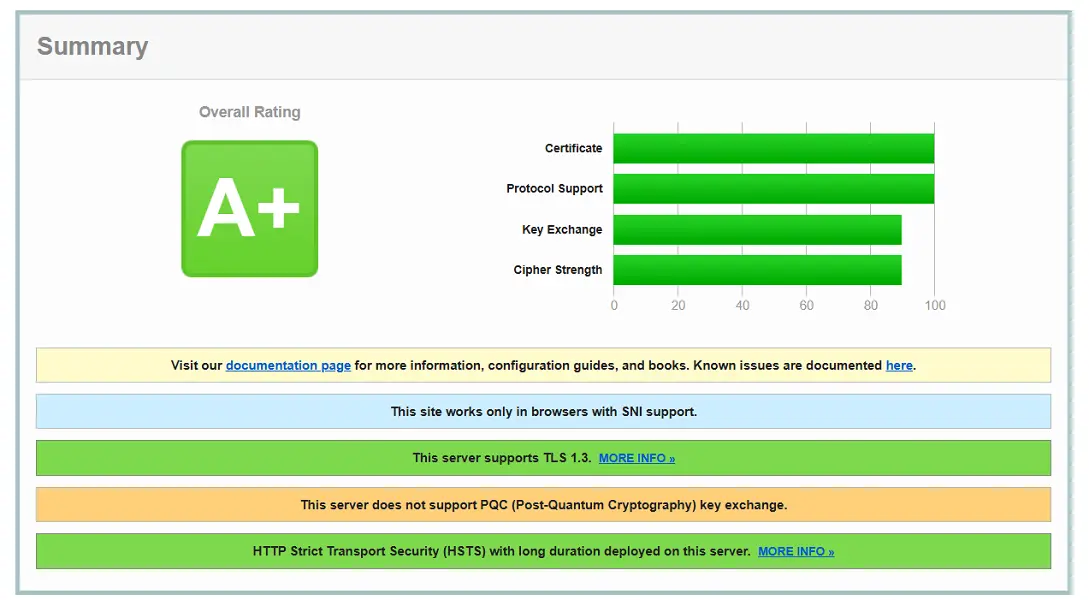
Strona cityhost.ua otrzymała ocenę A+. Nie tylko wyłączono przestarzałe protokoły, ale także skonfigurowano HSTS, który zmusza przeglądarkę do zawsze otwierania strony przez HTTPS.
Więc jeśli na twojej stronie jeszcze nie ma certyfikatu, włącz darmowy w panelu sterowania hostingu, co w zupełności wystarczy na początek. Jeśli jednak dla twoich klientów i partnerów ważne jest, aby firma przeszła pełną weryfikację, warto zakupić płatny certyfikat SSL. A po podłączeniu nie zapomnij sprawdzić przekierowania i zobaczyć ocenę w SSL Labs.