21 października 2026 roku opublikowano szczegóły dwóch krytycznych luk w PHP — CVE-2026-109618 oraz CVE-2026-109619, znanych pod wspólną nazwą PHP2Shell. Obie otrzymały ocenę 9,2 na 10 w skali CVSS v4.0. W pewnych warunkach pozwalają one napastnikom na zdalne wykonywanie kodu na serwerze bez autoryzacji.
Problemy związane są z obsługą pamięci w samym PHP — środowisku, w którym działają WordPress, Drupal, Joomla oraz wiele innych systemów zarządzania stronami i aplikacji internetowych. Dlatego nawet aktualny CMS z zaktualizowanymi wtyczkami może pozostać zagrożony, jeśli serwer używa PHP bez odpowiednich poprawek.
Skuteczne wykorzystanie luk może prowadzić do kradzieży danych, zmiany plików strony lub zakłócenia jej działania. Możliwości napastnika zależą od konfiguracji serwera oraz uprawnień procesu, który wykonuje PHP.
Szczegółowy opis luk, lista dotkniętych wersji PHP oraz zalecenia dotyczące ochrony zostały opublikowane w oficjalnym komunikacie CERT-EU.
Gdy tylko dowiedzieliśmy się o zagrożeniu, ograniczyliśmy działanie części funkcjonalności, aby zmniejszyć ryzyko dla klientów. Nie zastosowano masowego wyłączania stron. Po pojawieniu się poprawionych pakietów zainstalowaliśmy niezbędne aktualizacje.
Obecnie na serwerach wirtualnego hostingu Cityhost zainstalowano poprawki dla wszystkich dostępnych wersji PHP — od 5.2 do 8.5. Klienci wirtualnego hostingu nie muszą samodzielnie instalować tych aktualizacji serwerowych.
Na naszych serwerach używany jest CloudLinux, który przenosi poprawki bezpieczeństwa do istniejących wersji PHP. Dzięki temu można usunąć luki bez przymusowego przenoszenia stron na inną gałąź interpretera.
Dlatego numer PHP w panelu sterowania może różnić się od numeru poprawionej wersji podanego na stronie PHP. To nie oznacza, że poprawki są nieobecne: są one zawarte w zaktualizowanym pakiecie CloudLinux, chociaż główny numer wersji pozostaje poprzedni.
UWAGA! Właściciele VPS/VDS oraz dedykowanych serwerów muszą zadbać o aktualizacje samodzielnie lub zlecić to administratorowi. Aktualizacje serwerów wirtualnego hostingu nie obejmują tych usług. Poniżej przedstawiamy kolejność działań dla serwerów Linux.
Co należy zrobić właścicielom VPS/VDS i dedykowanych serwerów
Na VPS/VDS i dedykowanych serwerach aktualizację oprogramowania wykonuje właściciel lub administrator serwera. Jeśli Twoje strony korzystają z PHP, należy sprawdzić dostępność poprawek dla CVE-2026-109618 oraz CVE-2026-109619, zainstalować je i zrestartować odpowiednie usługi.
Poniżej przedstawiamy kolejność działań dla serwerów Linux, na których PHP jest zainstalowane przez systemowy menedżer pakietów. Dla PHP w kontenerach, zainstalowanego ręcznie lub przez oddzielne repozytoria panelu sterowania, należy dodatkowo sprawdzić procedurę aktualizacji jego dostawcy.
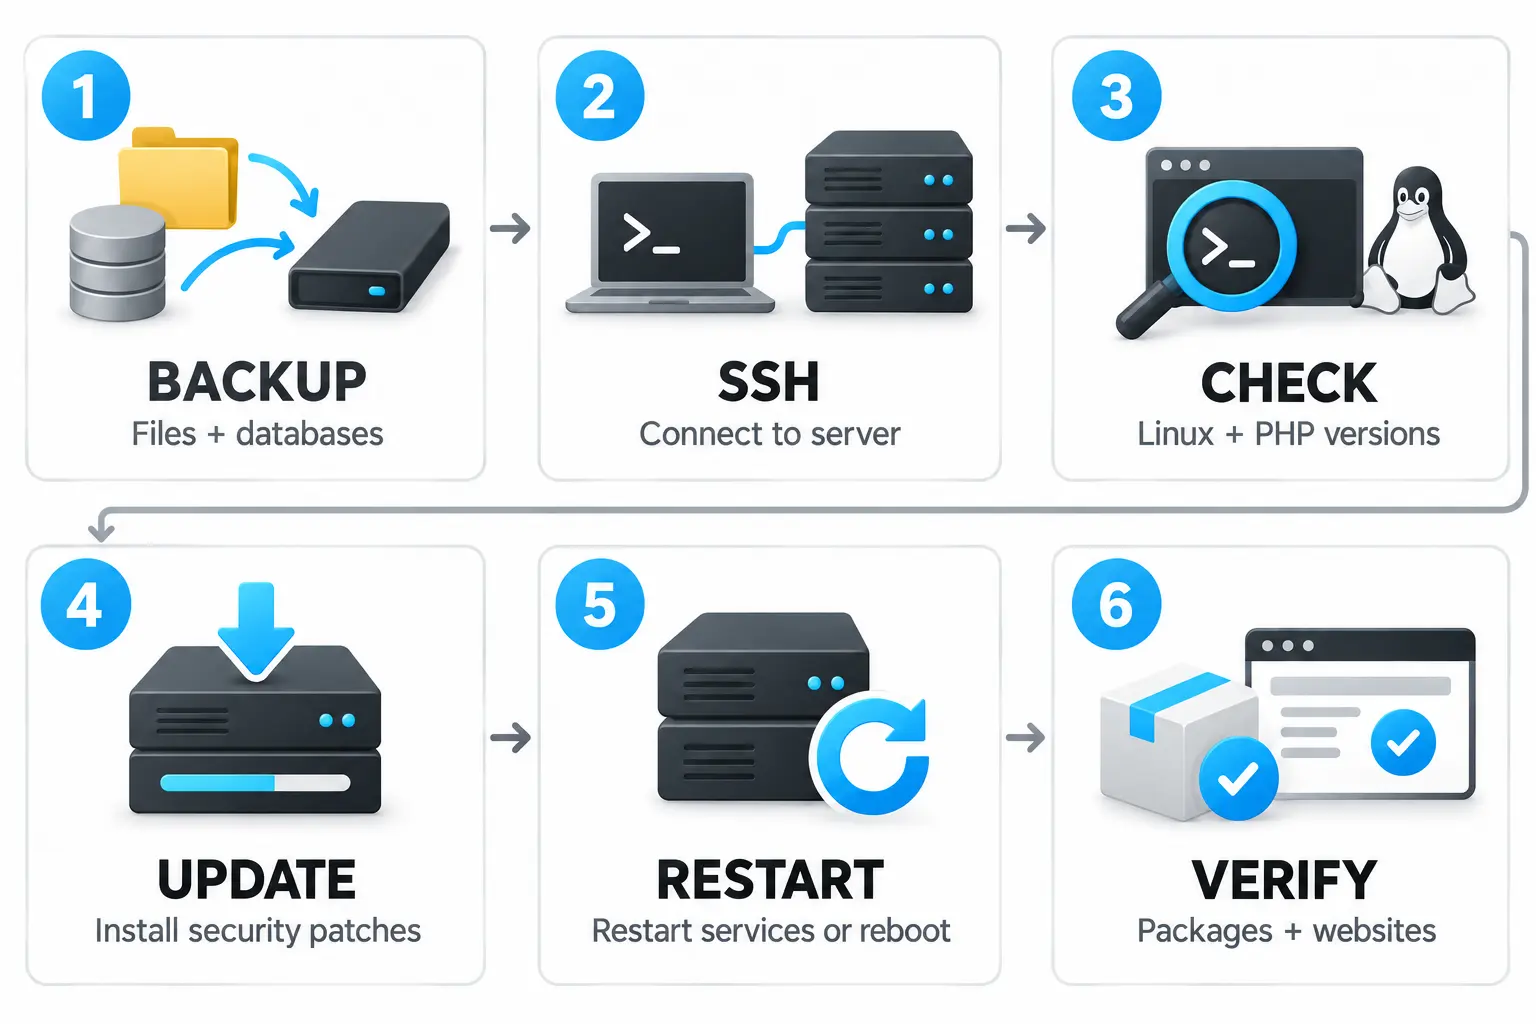
1. Utwórz kopię zapasową
Przed aktualizacją zapisz kopie zapasowe plików stron, baz danych i konfiguracji serwera. Upewnij się, że kopiowanie zakończyło się bez błędów, a kopie zapasowe są dostępne do przywrócenia.
2. Połącz się z serwerem przez SSH
Otwórz terminal i wykonaj:
ssh USER@SERVER_IP
Zamiast USER podaj swoją nazwę użytkownika, a zamiast SERVER_IP — adres IP serwera. Aby połączyć się przez niestandardowy port:
ssh -p PORT USER@SERVER_IP
Zamień PORT na numer portu SSH.
Do instalacji aktualizacji potrzebne są uprawnienia root lub sudo. Jeśli pracujesz jako root, prefiks sudo w następnych poleceniach można pominąć.
3. Sprawdź system operacyjny i wersję PHP
Aby określić dystrybucję Linux, wykonaj:
cat /etc/os-release
Obecną wersję PHP w konsoli można sprawdzić poleceniem:
php -v
Zwróć uwagę: PHP w konsoli i PHP, które obsługuje stronę, mogą się różnić. Jeśli na serwerze zainstalowanych jest kilka wersji, należy sprawdzić wszystkie, które są używane przez strony.
4. Zainstaluj dostępne aktualizacje
Wybierz polecenia zgodnie z systemem operacyjnym.
Dla Ubuntu lub Debian najpierw zaktualizuj informacje o dostępnych pakietach:
sudo apt update
Następnie zainstaluj aktualizacje:
sudo apt upgrade
Dla AlmaLinux, Rocky Linux lub RHEL:
sudo dnf upgrade --refresh
Te polecenia aktualizują nie tylko PHP, ale także inne pakiety systemowe. Przejrzyj zaproponowaną listę i potwierdź instalację. Poczekaj na zakończenie operacji. Jeśli pojawiły się błędy repozytoriów, zależności lub instalacji pakietów, najpierw należy je usunąć.
5. Zrestartuj serwer
Po pomyślnym zainstalowaniu aktualizacji należy zrestartować procesy, które używają PHP. Prosty sposób na objęcie wszystkich usług systemowych — zrestartować serwer:
sudo reboot
Połączenie SSH zostanie zamknięte, a strony będą tymczasowo niedostępne. Poczekaj na uruchomienie serwera i połącz się ponownie.
Zamiast pełnego restartu administrator może zrestartować odpowiednie usługi PHP-FPM, Apache lub inne — w zależności od konfiguracji serwera.
6. Sprawdź zainstalowane pakiety i działanie stron
Dla Ubuntu/Debian sprawdź pełne wersje zainstalowanych pakietów PHP:
dpkg -l | grep -E '^ii[[:space:]]+(php|libapache2-mod-php)'
Dla AlmaLinux/Rocky Linux/RHEL:
rpm -qa | grep -E '^php'
Porównaj uzyskane wersje z komunikatem o poprawkach od dostawcy pakietów. Brak dostępnych aktualizacji sam w sobie nie potwierdza usunięcia luk.
Dystrybucje Linux mogą dodawać poprawki bezpieczeństwa do istniejących wersji PHP. Dlatego główny numer interpretera może pozostać poprzedni — znaczenie ma pełna wersja pakietu oraz potwierdzenie dostępności poprawek.
Po aktualizacji otwórz strony i sprawdź ich podstawowe funkcje: logowanie do części administracyjnej, formularze, przesyłanie plików, praca z bazą danych oraz składanie zamówień.
Jeśli poprawki dla Twojej wersji PHP są niedostępne, skontaktuj się z administratorem serwera, aby zorganizować przejście na wspieraną wersję lub uzyskać poprawiony pakiet od dostawcy. Nie odkładaj usunięcia tych luk.
Zwróć uwagę: instrukcja zawiera ogólną kolejność aktualizacji. Polecenia, nazwy pakietów i usług mogą się różnić w zależności od systemu operacyjnego, sposobu instalacji PHP oraz konfiguracji serwera.


