W dziedzinie hostingu zaufanie buduje się nie tylko na szybkości serwerów czy niezawodności usług. Codziennie klienci powierzają dostawcy hostingu znacznie więcej: swoje strony, skrzynki pocztowe, kopie zapasowe, dane korporacyjne oraz ciągłość działania własnego biznesu.
Dlatego dla Cityhost kwestia bezpieczeństwa informacji od dawna jest częścią systematycznej pracy firmy. W tym roku podejście to uzyskało niezależne międzynarodowe potwierdzenie: Cityhost pomyślnie przeszedł akredytację według krajowych i międzynarodowych standardów DSTU ISO/IEC 27001, DSTU ISO/IEC 27701 i otrzymał odpowiednie certyfikaty.
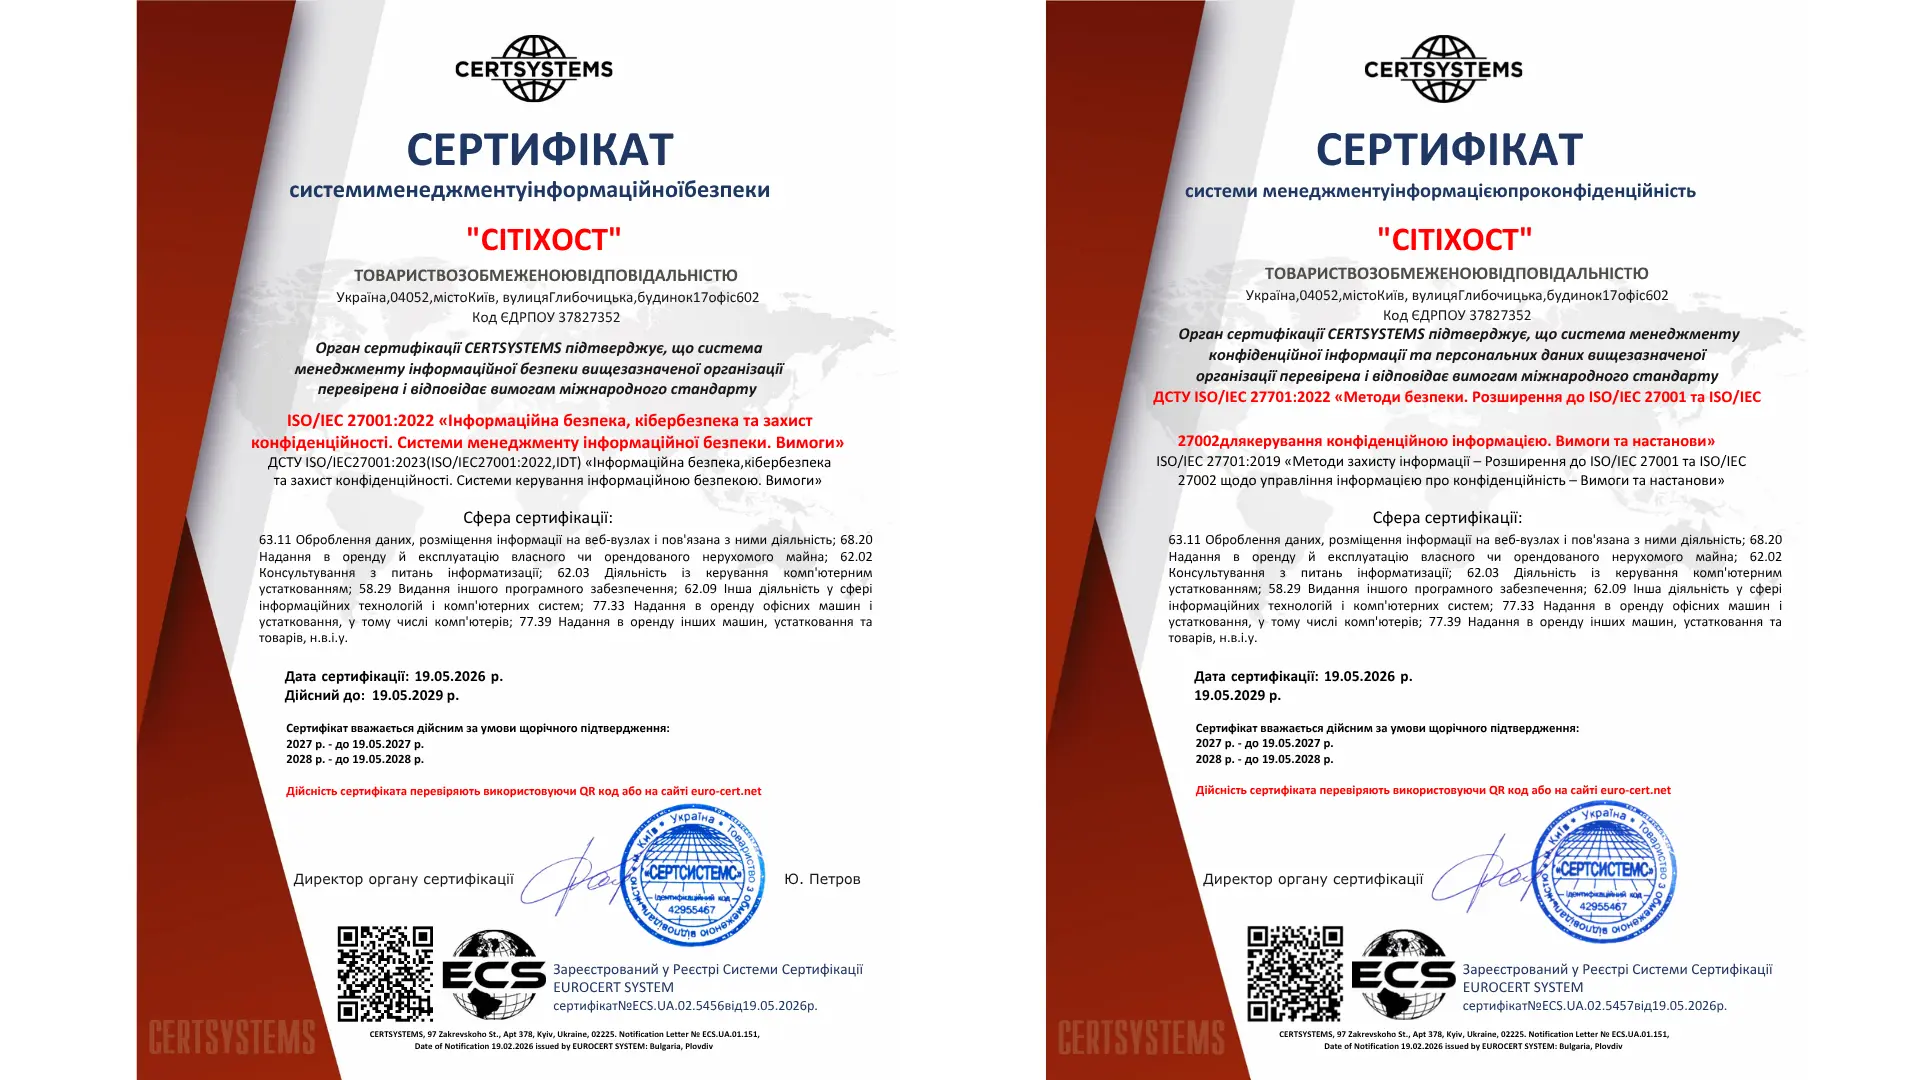
DSTU ISO/IEC 27001 i DSTU ISO/IEC 27701 (dalej ISO) — to jedne z najbardziej autorytatywnych krajowych i międzynarodowych standardów w dziedzinie zarządzania bezpieczeństwem informacji. Ich uzyskanie oznacza, że firma przeszła zewnętrzną weryfikację i potwierdziła zgodność z krajowymi i międzynarodowymi wymaganiami w zakresie bezpieczeństwa informacji, cyberbezpieczeństwa i ochrony danych.
Co to oznacza dla klientów?
Certyfikacja potwierdza, że bezpieczeństwo informacji w firmie jest postrzegane nie jako oddzielny zestaw ustawień technicznych, ale jako całościowy system. Obejmuje ocenę potencjalnych ryzyk, kontrolę dostępu do informacji, procedury reagowania na incydenty, wewnętrzne procedury oraz regularny przegląd podejść do ochrony danych.
Przyjrzyjmy się przykładom, jak odbywa się praca z bezpieczeństwem w firmie, która działa zgodnie ze standardami DSTU ISO/IEC 27001 i DSTU ISO/IEC 27701.
Sytuacja nr 1. Pracownik wsparcia chce przeglądać dane klienta
W firmie bez jasnych procedur dostęp do takich informacji mogą mieć znacznie większa liczba pracowników, niż to naprawdę konieczne. Nikt nie sprawdza, kto potrzebuje tego dostępu teraz, a kto ma go jeszcze z poprzednich stanowisk czy projektów.
Podejście ISO przewiduje, że dostęp jest przyznawany według określonych zasad, regularnie przeglądany, a zbędne uprawnienia usuwane. Firma zawsze powinna rozumieć, kto i do jakich informacji ma dostęp.
Sytuacja nr 2. Zhakowano korporacyjne konto pracownika
W kryzysowym momencie największy problem często polega nie na samej ataku, ale na chaosie wokół niego. Kto odpowiada za reakcję? Kogo należy powiadomić? Jakie działania należy podjąć w pierwszej kolejności?
Cityhost ma określone procedury reagowania na incydenty, odpowiedzialne osoby oraz porządek działań w celu minimalizacji skutków i przywrócenia normalnej pracy.
Sytuacja nr 3. Ważna usługa przestała działać z powodu awarii
Dla klienta w takiej sytuacji ważne jest nie tylko to, że problem zostanie naprawiony, ale także jak szybko firma zrozumie przyczynę awarii i zacznie działać. ISO przewiduje istnienie procedur na takie przypadki: kto podejmuje decyzje, jak rejestrowany jest incydent, jak oceniane są jego skutki i jakie działania pomogą zapobiec podobnym problemom w przyszłości.
Sytuacja nr 4. Do firmy przychodzi nowy pracownik lub ktoś odchodzi
Bez jasnych zasad nowym pracownikom mogą być przyznawane zbędne dostępy „na wszelki wypadek”, a po zwolnieniu część kont może pozostawać aktywna dłużej, niż to konieczne.
Standard wymaga kontrolowania całego cyklu życia dostępu — od ich przyznania do terminowego cofnięcia.
Dlatego DSTU ISO/IEC 27001 i DSTU ISO/IEC 27701 są cenne nie tyle samymi certyfikatami, co podejściem do pracy. Dla użytkowników oznacza to pewność, że kwestie bezpieczeństwa, dostępu, tworzenia kopii zapasowych danych i reagowania na incydenty nie są rozwiązywane sytuacyjnie, ale są częścią stałego kontrolowanego procesu.
Uzyskanie certyfikatów stało się dla Cityhost kolejnym krokiem w rozwoju wewnętrznych procesów i potwierdzeniem odpowiedzialności wobec klientów, którzy powierzają nam swoje projekty od ponad 20 lat.


