Am 21. Oktober 2026 wurden Details zu zwei kritischen PHP-Sicherheitsanfälligkeiten veröffentlicht — CVE-2026-109618 und CVE-2026-109619, die gemeinsam als PHP2Shell bekannt sind. Beide erhielten eine Bewertung von 9,2 von 10 auf der CVSS v4.0-Skala. Unter bestimmten Bedingungen ermöglichen sie Angreifern, Code ohne Authentifizierung remote auf dem Server auszuführen.
Die Probleme hängen mit der Speicherverarbeitung in PHP selbst zusammen — der Umgebung, in der WordPress, Drupal, Joomla und viele andere Content-Management-Systeme und Webanwendungen betrieben werden. Daher kann selbst ein aktuelles CMS mit aktualisierten Plugins gefährdet sein, wenn der Server PHP ohne die entsprechenden Patches verwendet.
Eine erfolgreiche Ausnutzung der Sicherheitsanfälligkeiten kann zu Datenverlust, Änderungen an den Website-Dateien oder zu Störungen des Betriebs führen. Die Möglichkeiten des Angreifers hängen von der Serverkonfiguration und den Rechten des Prozesses ab, der PHP ausführt.
Eine detaillierte Beschreibung der Sicherheitsanfälligkeiten, eine Liste der betroffenen PHP-Versionen und Empfehlungen zum Schutz wurden in der offiziellen Mitteilung von CERT-EU veröffentlicht.
Sobald die Bedrohung bekannt wurde, haben wir die Funktionalität eines Teils der Dienste eingeschränkt, um die Risiken für die Kunden zu minimieren. Eine massenhafte Abschaltung von Websites wurde nicht durchgeführt. Nach dem Erscheinen der korrigierten Pakete haben wir die erforderlichen Updates installiert.
Derzeit sind auf den Servern von Cityhost Virtual Hosting Patches für alle verfügbaren PHP-Versionen installiert — von 5.2 bis 8.5. Kunden des Virtual Hostings müssen diese Server-Updates nicht selbst installieren.
Auf unseren Servern wird CloudLinux verwendet, das Sicherheitsupdates in die vorhandenen PHP-Versionen integriert. Dadurch können Sicherheitsanfälligkeiten behoben werden, ohne dass die Websites auf einen anderen Interpreter-Zweig gezwungen werden müssen.
Deshalb kann die PHP-Nummer im Kontrollpanel von der Nummer des korrigierten Releases, die auf der PHP-Website angegeben ist, abweichen. Das bedeutet nicht, dass die Patches fehlen: Sie sind im aktualisierten CloudLinux-Paket enthalten, obwohl die Hauptversionsnummer unverändert bleibt.
BITTE BEACHTEN! Eigentümer von VPS/VDS und dedizierten Servern müssen sich selbst um die Updates kümmern oder dies einem Administrator überlassen. Die Updates für die Virtual Hosting-Server gelten nicht für diese Dienste. Im Folgenden finden Sie die Vorgehensweise für Linux-Server.
Was Eigentümer von VPS/VDS und dedizierten Servern tun müssen
Auf VPS/VDS und dedizierten Servern wird das Software-Update vom Eigentümer oder Administrator des Servers durchgeführt. Wenn Ihre Websites PHP verwenden, müssen Sie nach Patches für CVE-2026-109618 und CVE-2026-109619 suchen, diese installieren und die entsprechenden Dienste neu starten.
Im Folgenden finden Sie die Vorgehensweise für Linux-Server, auf denen PHP über den Paketmanager installiert ist. Für PHP in Containern, das manuell oder über separate Repositories des Kontrollpanels installiert wurde, muss zusätzlich das Update-Verfahren des Anbieters überprüft werden.
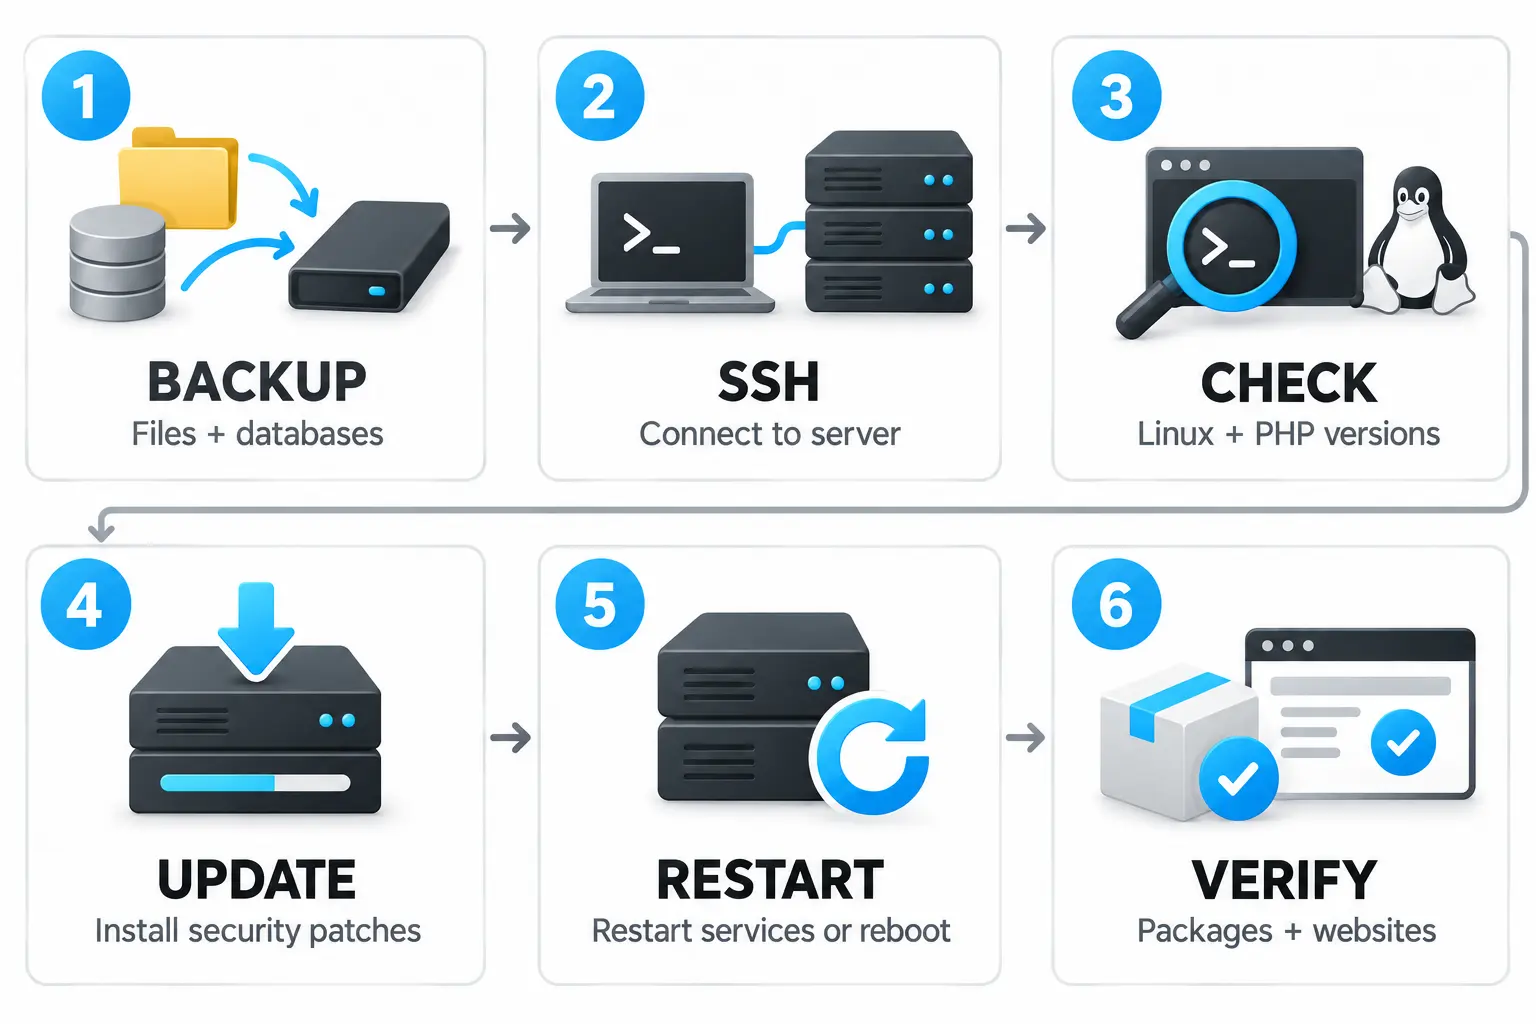
1. Erstellen Sie ein Backup
Vor dem Update sollten Sie Sicherungskopien der Website-Dateien, Datenbanken und Serverkonfigurationen erstellen. Stellen Sie sicher, dass das Kopieren ohne Fehler abgeschlossen wurde und die Backups für die Wiederherstellung verfügbar sind.
2. Verbinden Sie sich über SSH mit dem Server
Öffnen Sie das Terminal und führen Sie aus:
ssh USER@SERVER_IP
Ersetzen Sie USER durch Ihren Benutzernamen und SERVER_IP durch die IP-Adresse des Servers. Um sich über einen nicht standardmäßigen Port zu verbinden:
ssh -p PORT USER@SERVER_IP
Ersetzen Sie PORT durch die Nummer des SSH-Ports.
Für die Installation von Updates sind Root- oder sudo-Rechte erforderlich. Wenn Sie als root arbeiten, kann das Präfix sudo in den folgenden Befehlen weggelassen werden.
3. Überprüfen Sie das Betriebssystem und die PHP-Version
Um die Linux-Distribution zu bestimmen, führen Sie aus:
cat /etc/os-release
Die aktuelle Konsolenversion von PHP kann mit dem Befehl überprüft werden:
php -v
Bitte beachten Sie: PHP in der Konsole und PHP, das die Website bedient, können unterschiedlich sein. Wenn auf dem Server mehrere Versionen installiert sind, müssen alle überprüft werden, die von den Websites verwendet werden.
4. Installieren Sie die verfügbaren Updates
Wählen Sie die Befehle entsprechend dem Betriebssystem aus.
Für Ubuntu oder Debian aktualisieren Sie zunächst die Informationen über verfügbare Pakete:
sudo apt update
Dann installieren Sie die Updates:
sudo apt upgrade
Für AlmaLinux, Rocky Linux oder RHEL:
sudo dnf upgrade --refresh
Diese Befehle aktualisieren nicht nur PHP, sondern auch andere Systempakete. Überprüfen Sie die vorgeschlagene Liste und bestätigen Sie die Installation. Warten Sie, bis der Vorgang abgeschlossen ist. Wenn Fehler in den Repositories, Abhängigkeiten oder bei der Installation von Paketen auftreten, müssen diese zuerst behoben werden.
5. Starten Sie den Server neu
Nach erfolgreicher Installation der Updates müssen die Prozesse, die PHP verwenden, neu gestartet werden. Eine einfache Möglichkeit, alle Systemdienste abzudecken, besteht darin, den Server neu zu starten:
sudo reboot
Die SSH-Verbindung wird getrennt, und die Websites sind vorübergehend nicht verfügbar. Warten Sie, bis der Server gestartet ist, und verbinden Sie sich erneut.
Anstelle eines vollständigen Neustarts kann der Administrator die entsprechenden PHP-FPM-, Apache- oder andere Dienste neu starten — je nach Serverkonfiguration.
6. Überprüfen Sie die installierten Pakete und die Funktionalität der Websites
Für Ubuntu/Debian überprüfen Sie die vollständigen Versionen der installierten PHP-Pakete:
dpkg -l | grep -E '^ii[[:space:]]+(php|libapache2-mod-php)'
Für AlmaLinux/Rocky Linux/RHEL:
rpm -qa | grep -E '^php'
Vergleichen Sie die erhaltenen Versionen mit der Mitteilung über die Patches vom Paketanbieter. Das Fehlen verfügbarer Updates allein bestätigt nicht die Behebung der Sicherheitsanfälligkeiten.
Linux-Distributionen können Sicherheitsupdates in die vorhandenen PHP-Versionen integrieren. Daher kann die Hauptversionsnummer unverändert bleiben — entscheidend ist die vollständige Version des Pakets und die Bestätigung der Verfügbarkeit von Patches.
Nach dem Update öffnen Sie die Websites und überprüfen Sie deren grundlegende Funktionen: den Zugang zum Administrationsbereich, Formulare, Datei-Uploads, Datenbankinteraktionen und die Abwicklung von Bestellungen.
Wenn für Ihre PHP-Version keine Patches verfügbar sind, wenden Sie sich an den Serveradministrator, um einen Wechsel zu einer unterstützten Version zu organisieren oder ein korrigiertes Paket vom Anbieter zu erhalten. Zögern Sie nicht, diese Sicherheitsanfälligkeiten zu beheben.
Bitte beachten Sie: Die Anleitung enthält eine allgemeine Vorgehensweise für Updates. Die Befehle, Paketnamen und Dienste können je nach Betriebssystem, Installationsmethode von PHP und Serverkonfiguration variieren.


